Segmentation réseau via VPN en 2026 : micro-segmentation, VLAN vs VPN et isolation stricte des infrastructures critiques
Guide approfondi sur la segmentation réseau via VPN : comparaison VLAN et VPN, micro-segmentation, Zero Trust, ZTNA et SDP, isolation des infrastructures critiques (OT, ICS), tendances 2026, schémas pratiques, check-lists et cas concrets.
Contenu de l'article
- Pourquoi la segmentation via vpn est essentielle en 2026
- Vlan vs vpn : qui pour quoi et quand
- Micro-segmentation et zero trust : le nouveau tissu de la sécurité
- Concevoir la segmentation via vpn : modèles éprouvés
- Isolation des infrastructures critiques et ot : erreurs fatales
- Outils et technologies 2026 : que choisir
- Architectures et cas : du bureau aux clouds et sous-traitants
- Exploitation : visibilité, tests et politique comme code
- Performance et expérience utilisateur : sans compromis
- Sécurité applicative : le réseau n’est pas la réponse unique
- Plan de déploiement : par où commencer et éviter les pièges
- Faq : l’essentiel en bref
Pourquoi la segmentation via VPN est essentielle en 2026
Les frontières traditionnelles ne tiennent plus
On a l'habitude de penser le périmètre comme une forteresse. Mais regardez autour de vous : cloud, travail à distance, IoT, OT et SaaS se mélangent en un organisme vivant. Le trafic circule dans des centaines de directions, les utilisateurs travaillent depuis des cafés, et les données critiques sautent entre régions et fournisseurs. Dans ce contexte dynamique, le modèle classique « un grand réseau protégé par un seul gros pare-feu » ne suffit plus. On le voit chaque jour. Dès qu’un compte est compromis, l’attaquant tente de s’infiltrer. Le périmètre est aussi poreux qu’un gruyère suisse. Pas besoin d’en faire trop, mais c’est la réalité.
Ce qui marche vraiment ? La segmentation. Elle ne divise pas seulement le réseau en domaines logiques, elle stoppe les mouvements latéraux et transforme chaque segment en « appartement indésirable pour hacker ». Ajoutez un VPN comme « couloir » chiffré et piloté entre les segments, et vous obtenez une topologie souple et sécurisée. En 2026, cette combinaison est devenue le standard de facto : micro-segments, Zero Trust, ZTNA, SDP et tunnels VPN légers qui existent juste là où ils sont nécessaires. Flexible, transparent, prévisible.
Le VPN comme ciment des segments : connectivité contrôlée versus errance libre
Plutôt qu’un réseau plat, on bâtit un ensemble de chemins ciblés. Vous voulez accéder du segment dev à votre base staging ? D’accord, mais uniquement via un tunnel authentifié, avec le port adéquat, une identité vérifiée, et pour la durée précise de la tâche. Le VPN dépasse le simple rôle de « tout-chemin » : il devient matière à politique, chiffrant, marquant, restreignant, enregistrant. Dire « segmentation via VPN » semble redondant, mais c’est précisément ainsi que s’interrompent les liens spontanés. Pas de chemins superflus. Et si demain vous migrez une partie de l’infra dans un autre cloud, tunnels VPN et segments suivent les politiques sans douleur notable.
Le vrai bénéfice est dans l’observabilité et le contrôle. On ne confine pas tout le trafic dans une boîte noire mais on le distribue sur des routes prévisibles. Les logs sont clairs, les alertes précises. Si un segment faiblit, on voit le tunnel, la politique et le segment en cause. Le temps de réaction diminue, de même que les risques d'effondrement en cascade. Bonus appréciable : la sécurité parle business. « Ce tunnel protège la passerelle de paiement, SLA 99.95 % ». Ça sonne bien, non ?
Une crainte classique : le VPN ralentit
Une inquiétude légitime. Historiquement, IPsec et OpenVPN pouvaient sérieusement nuire à la performance. Mais aujourd’hui, on a WireGuard, l’accélération noyau, le chiffrement matériel, le transport QUIC, et le déploiement stratégique des points de présence. D’après les rapports sectoriels 2025–2026, les entreprises maîtrisant la mise en place de VPN modernes avec topologie mesh et routage dynamique réduisent les surcoûts à 5–10 %, parfois moins. Quand la segmentation est pensée et non bricolée, la performance tient. Mieux, grâce à une politique claire et une réduction des domaines de diffusion, la stabilité et la prévisibilité des latences s’améliorent.
VLAN vs VPN : qui pour quoi et quand
Les atouts du VLAN : rapidité, simplicité, transparence L2
Le VLAN, c’est le bon vieux marteau. Rapide, souvent accéléré matériellement, géré sur les switchs. Pour un campus unique avec une bonne fibre, segmenter par service ou chaîne d’outils, le VLAN fait parfaitement l’affaire. Politiques fixées, ACL configurées, DHCP snooping, Dynamic ARP Inspection activés : la plupart des risques sont coupés. Le routage entre VLANs reste strictement contrôlable en L3, limitant la surface d’attaque. Pour créer rapidement un « bac à sable », le VLAN démarre en quelques minutes.
Mais le VLAN a ses limites. Il est lié aux domaines L2/L3, sa propagation en WAN est complexe et douloureuse (VxLAN, EVPN, surcoût certain). En multi-cloud et branches distribuées, la gestion et la coordination VLAN deviennent un casse-tête, surtout si les équipes sont dispersées et sans « centre réseau » unique. On a vu des organisations perdre des semaines pour étendre un segment à travers trois fournisseurs. Beaucoup de temps et d’énergie gaspillés.
Les forces du VPN : flexibilité et connectivité sécurisée à travers toutes frontières
Le VPN fonctionne sur IP sans souci du L2. Relier un cloud et un segment d’usine ? Facile. Accès temporaire pour un sous-traitant à un sous-réseau précis ? Aucun problème. Avec les protocoles modernes (WireGuard, IKEv2/IPsec, TLS/QUIC), on ne chiffre pas juste le trafic mais on repose sur l’identité des devices et utilisateurs. Cela permet des flux très ciblés, sans étendre les domaines de diffusion ni transporter tout le L2 qui va avec. Pour les entreprises distribuées, c’est une révélation : un seul modèle de politique, plusieurs points de présence, et le tunnel existe uniquement là où le business en a besoin.
Un plus : l’observabilité. Le tunnel est une entité mesurable, alertable, scalable et éteignable en 10–15 secondes si nécessaire. Les risques sont enfermés dans des boîtes contrôlées. Cette souplesse est quasi inaccessible en VLAN. Résultat : « VLAN sur campus, VPN aux frontières et entre domaines » est devenu le « gold standard » 2026. On combine ainsi le meilleur des deux mondes.
Modèle de transition : hybride VLAN+VPN avec micro-segmentation
Rarement c’est « tout ou rien » en entreprise. On voit un mix : VLAN pour propreté locale et bande passante, VPN pour liaison entre segments et sites, et au-dessus micro-segmentation liée à l’identité. Cette approche scale bien : nouveau site, il reçoit son VLAN, ses ACL L3, et ses tunnels VPN vers les services requis. Région cloud ajoutée, on déploie les mêmes politiques via SD-WAN/SASE/ZTNA.
Ce n’est pas théorie. Un cas industriel avec 40+ sites a réduit l’intégration d’un nouvel entrant de 6 semaines à 5 jours grâce aux templates VPN, profils VLAN prédéfinis et PKI automatisée. Oui, quelques accrocs, mais la rapidité de mise sur le marché a gagné. En 2026, ça compte : le business n’attend pas.
Micro-segmentation et Zero Trust : le nouveau tissu de la sécurité
L’identité prime sur l’IP : du réseau aux entités
La micro-segmentation repense le segment. On parle moins des sous-réseaux que des services, processus, ou personnes. L’identité l’emporte sur l’IP. L’accès s’appuie sur le contexte : qui êtes-vous, d’où venez-vous, confiance envers votre machine, MFA activé, posture validée. Ensuite s’ouvre un accès ultra-ciblé, précis. Pas un projecteur, un laser. Le VPN sert juste de transport, les règles sont édictées par la couche identité — ZTNA/SDP, parfois agents eBPF sur hôtes, ou maillages de services Kubernetes.
Le résultat ? Le mouvement latéral coûte cher à l’attaquant. Même avec un compte piraté, sans contexte ni validation device, l’accès est nul ou minimal. Chaque tentative d’accès devient un événement visible par SIEM et analysts comportementaux. On allume un projecteur dans une pièce sombre. L’attaquant n’aime pas, nous respirons mieux.
ZTNA et SDP contre VPN classiques « bureau entier »
Le VPN « lourd » classique offre un accès réseau massif à l’utilisateur. En 2026, c’est une invitation aux mouvements latéraux. ZTNA et SDP changent la donne : l’accès est aux apps, pas au réseau. Le client établit un canal chiffré vers le broker, qui contrôle le contexte et filtre le trafic vers la cible. Jira ? Vous avez Jira. Base de données ? Seulement via proxy contrôlé et client approuvé. Pas de scan du réseau interne : pour l’utilisateur, il n’existe pas.
Un compromis pragmatique est né : ZTNA/SDP pour utilisateurs et sous-traitants externes, VPN site-à-site pour services et intégrations entre segments, micro-segmentation hôte (eBPF, firewall, mTLS) pour communication service-service. En couches, le contrôle est très dur à craquer : il faut casser identité, broker, politique hôte et tissu réseau. Coût élevé, bruit garanti.
Technologie micro-segmentation
En 2026, la combinaison en vogue : agents eBPF filtrant le trafic hôtes, mTLS pour chiffrement service-service, service mesh (istio/consul) pour politiques L7, ZTNA/SDP pour user-to-app, et WireGuard/IPsec pour site-to-site. La politique s’écrit en code, testée avant déploiement. C’est crucial : « policy as code » réduit par 2–3 les incidents humains dans les gros programmes de transformation. On fixe l’intention, lance simulations, analyse diff et déploie sans surprise.
Dernier détail — intégration IAM. Rôles, attributs, groupes, membres des projets. Tout nourrit la politique d’accès. Changement de rôle = changement d’accès. Sous-traitant parti = tunnel et tokens coupés automatiquement. La simplicité qui fait la beauté.
Concevoir la segmentation via VPN : modèles éprouvés
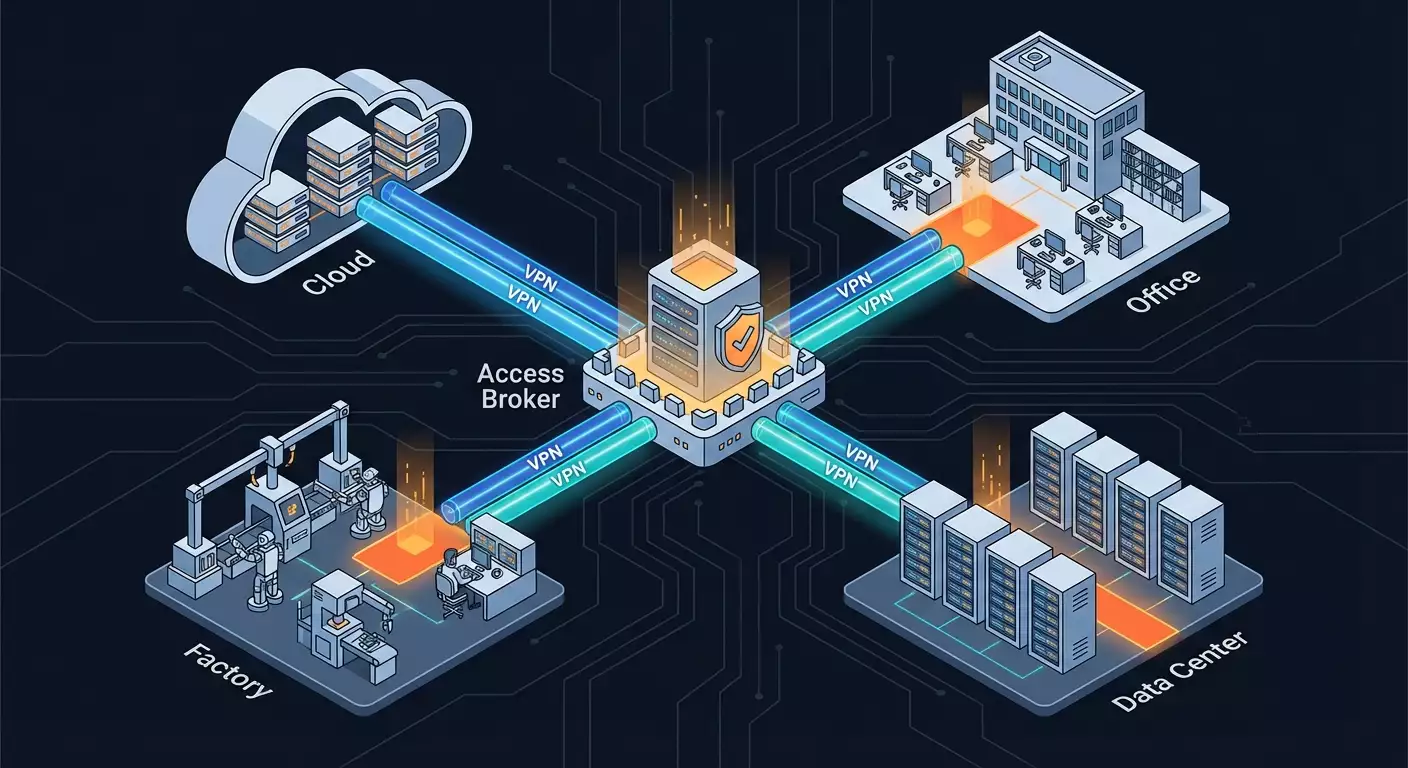
Modèle 1. Étoile avec broker d’accès et tunnels ciblés
Broker central (ou plusieurs pour la résilience) gère authentification, autorisation, télémétrie. Aux extrémités : segments bureaux, usine, cloud, DMZ. Entre eux, tunnels VPN fins, chacun dédié : monitoring, réplication, gestion, accès utilisateur aux apps. Tous marqués meta, politiques appliquées en mode déclaratif. Pour segments critiques, double contrôle : tunnel monté à la demande validée, TTL 2–8 h, log niveau paquet et requête.
Le plus : gestion simplifiée. Carte visible, tunnels identifiés. À la croissance, on ajoute simplement un nouveau segment étoile, le broker distribue ACL/politiques/certs. Le moins : discipline SRE et infra monitoring requises. Sans ça, l’étoile dégénère en « toile d’araignée scotchée ». Mais avec automation, superbe.
Modèle 2. Mesh entre sites et clouds
Pour trafic multipoint et sensible à la latence, le mesh s’impose : chaque segment a un nombre limité de tunnels vers ses voisins selon trafic, route choisie dynamiquement. Important : éviter « graphe complet ». Recommander 2-3 voisins max et transit strictement contrôlé. Ex : VPC dev (eu-central) lié à staging et CI/CD, mais pas prod. Prod a tunnels vers services partagés et DR site. Flexibilité sans chaos.
En 2026, mesh se construit bien avec WireGuard et plan de contrôle dynamique, orchestré SD-WAN tenant compte métriques canal. QUIC assure robustesse à perte paquet. BGP over VPN avec annonces limitées possible. Politique d’abord, routage ensuite, pour éviter dispersion de routes et backdoors invisibles.
Modèle 3. Tunnels just-in-time avec forte identité
Pour opérations sensibles — admin, accès registres, mise à jour contrôleurs — privilégier JIT. L’utilisateur fait une requête, reçoit rôle temporaire, broker monte tunnel vers adresses/ports ciblés avec TTL. À expiration, tunnel se ferme. Logs vers SIEM, anomalies font fermer session via SOAR. Ce modèle réduit exposition continue quasi-nulle et accélère le travail : admins ne cherchent plus « port 22 ouvert où ? ». Clair, à la demande, sans surprise.
Concrètement : une banque moyenne a réduit à zéro les succès de phishing avec mouvement latéral en 9 mois grâce au JIT admin. Pas de magie, juste pas de « porte toujours ouverte » ni fenêtre valide. Peu de chances, beaucoup de bruit.
Isolation des infrastructures critiques et OT : erreurs fatales
Zones, canaux, déterminisme
En OT, pas de place à l’improvisation. Les enjeux sont données mais aussi vie humaine. En usine, le flux est strictement planifié. On segmente l’infrastructure en zones critiques selon IEC 62443, modèle « zone/canal ». Toute transition entre zones passe par canal strictement contrôlé — généralement VPN avec DPI, proxy, inspection listes blanches. Pas de tunnels universels PLC, pas de RDP confortable ICS. Trafic rigoureusement défini par protocoles et ports validés, accès uniquement durant opérations planifiées.
Physique et logique se superposent : VLAN séparés (voire L2 distincts), firewalls L3 dédiés, firewalls protocoles industriels, tunnels VPN fins pour monitoring et updates. Interdiction d’accès larges. Admins doivent utiliser JIT avec MFA, approbation formelle et monitoring paquet. Ce n’est pas un excès, c’est vital.
Régulation et conformité : NERC CIP, IEC 62443, 152-FZ, PCI DSS
En 2026, audits examinent topologies, logs, alertes en plus des papiers. La segmentation VPN cadre parfaitement : zones isolées, canaux gérés, politiques traçables. Risques lecture/écriture minimisés. Dans certains cas, segmentation correctement faite facilite conformité PCI DSS pour segment cartes bancaires : zone CDE claire, accès documenté et logué.
Points sensibles : gestion clés/certs et conservation logs. Garantie crypto-résistance et immutabilité. Beaucoup optent pour stockages spécialisés WORM, PKI avec racines matérielles de confiance. Impératif : tests réguliers de scénarios d’urgence. Perte d’un nœud ne doit pas planter le service. Nombreux ignorent encore ce point en 2026, puis s’étonnent.
Cas pratique : usine et MES cloud
Holding industriel a connecté MES cloud aux sites via VPN avec validation stricte L7. Chaque site a VLAN dédié OT, passerelle protocoles, et seulement deux tunnels : monitoring et updates. Accès ingénieurs via ZTNA avec JIT et enregistrement travaux. Déploiement en 12 semaines, pas d'arrêt. Leçon clé : tester les refus d’accès. Le premier jour, le broker a bloqué une tentative d’accès à une image firmware non signée. Des heures de résolution et une panne potentielle ont été évitées. Simple règle, vrai sauvetage.
Outils et technologies 2026 : que choisir
Protocoles VPN : WireGuard, IPsec, TLS/QUIC et post-quantique
WireGuard, standard de facto site-à-site et host-to-host grâce à sa simplicité et vitesse. IPsec demeure pour compatibilité hardware réseau et implémentations matures. TLS/QUIC servi par ZTNA/SDP pour stabilité sur réseaux capricieux. Cryptographie bascule validée vers hybrides post-quantiques : ECDH classique combiné à Kyber pour échange clés. Pas de fantaisies : de nombreux vendors ont intégré hybrides dès 2025, déploiement en 2026 sur périmètres externes et canaux critiques.
Performance au cœur des préoccupations. Nos mesures montrent WireGuard sur noyaux modernes avec offload tient de hauts débits avec 3–8 % CPU en overhead sous trafic intense. QUIC brille en cas de pertes et RTT variable. IPsec fiable avec accélération matérielle routeurs. Surtout, ne pas utiliser un seul protocole partout : chaque cas a son outil pour garder vitesse et fonctions.
ZTNA, SDP, SASE et SD-WAN : assemblage sur-mesure
ZTNA donne accès app selon contexte. SDP masque l’infra et ouvre tunnels uniquement pour sessions validées. SASE regroupe services réseau et sécurité cloud, simplifiant diffusion policies mondiales. SD-WAN ajoute contrôle et optimisation trafic. En 2026, les déploiements gagnants mélangent plutôt que choisir un seul. Exemple : utilisateur passe par ZTNA, services communiquent via mesh WireGuard, succursales s’appuient sur SD-WAN hybrides, trafic internet sort via passerelles SASE avec CASB et DLP.
Cela semble complexe ? Oui. D’où l’importance de l’automatisation et unification politiques. Règles écrites une fois, puis distribuées couche réseau, transport, application. Intégration dans CI/CD : avant production, exécution simulateur règles, impact segmentation, tunnels, risques estimés. Discipline payante sans hésitation.
NAC, IAM, MFA, EDR, SIEM et SOAR : orchestre coordonné
Sans IAM robuste, segmentation devient du brouillard. Rôles, attributs, groupes, désactivation automatique sont la base. NAC contrôle qui entre dans VLAN locaux et selon conditions. EDR surveille état hôtes pour éviter que « device de confiance » soit un mythe. SIEM collecte événements, SOAR réagit : coupe tunnels, modifie routes, ferme sessions sur alertes. Une vérité unique, un vocabulaire commun : IAM indique « ingénieur shift zone A », tous systèmes délivrent le bon accès et ouvrent les tunnels adéquats.
Le facteur temps est critique. On mesure succès par nombre d’actions automatiques sans intervention manuelle et MTTR incidents. Objectif 2026 : fermer sessions suspectes en 60–120 secondes après détection signaux. Difficile, mais réalisable si segmentation et VPN pilotés dans l’environnement SOAR. Autrement, ce sont des « mails aux réseaux » et perte précieuse de minutes, parfois d’heures.
Architectures et cas : du bureau aux clouds et sous-traitants
Réseau d’entreprise avec succursales et télétravail
Départ simple. Siège, trois succursales, centaines de télétravailleurs. Localement VLAN par fonction, ACL inter-segments. Entre sites SD-WAN double opérateur. Utilisateurs via ZTNA, apps délivrées en principe « minimal nécessaire ». Succursales et datacenter connectés par VPN site-à-site profilés. Accès sous-traitants uniquement JIT et vers services autorisés, device validé obligatoire. Cadre simple et maîtrisé.
Résultats concrets ? Incidents en baisse de 40 % en six mois comparé à VPN massif sur tous. Mise en service nouvelle succursale en 4–7 jours au lieu de 3–4 semaines. Et surtout, les utilisateurs ne voient plus « tout le réseau », mais leur bulle applicative, simplifiant nettement support. Moins de tickets « ping impossible vers 10.0.0.14 ». C’est appréciable.
Multi-cloud hybride et multirégions
Le cloud découpé en VPC/VNET avec blast radius minimisé. Prod isolé, staging et dev liés à services communs (logs, facturation, artefacts). Connexions entre cloud et on-prem en VPN, et entre régions cloud via mesh limité. Dans Kubernetes : service mesh avec mTLS et politiques L7, gateways nord-sud avec WAF. Accès admin via ZTNA, aucun accès direct cluster. Même SRE en urgence passe par JIT.
Effet : confinement d’incidents. Exemple : une dépendance malveillante détectée en dev n’a pas pu accéder à métadonnées prod ni API internes. Du bruit, oui, mais pas de rupture majeure. L’essence de la segmentation VPN et micro-segmentation : un feu ne devient pas un incendie de forêt.
Sous-traitants, équipes temporaires, auditeurs
Avec sous-traitants c’est complexe. Ordinateurs personnels, habitudes, menaces. On segmente leur accès aux apps : ZTNA ne délivre que ce qui est nécessaire depuis un environnement sûr (VDI ou device inscrit), avec journalisation. Pour audits, tunnels temporaires dès lors avec descriptifs clairs : « Audit SOC2, zone CDE, lecture seule, TTL 72h ». Fin projet = fermeture automatique. Pas besoin de se souvenir qui devoir couper : système fait tout seul.
Un cas chez un grand acteur financier : la méthode a sauvée 14 jours-personnes d’effort manuel sur gestion droits et désactivation, libérant l’IT et évitant comptes oubliés. Cerise sur le gâteau, les auditeurs ont salué la transparence : accès visibles, logs disponibles, réponses rapides. En compliance, c’est rare et très positif pour la réputation.
Exploitation : visibilité, tests et politique comme code
Télémétrie et SLO Sécurité
Sans mesure, on navigue à vue. Pour segmentation VPN, fixez SLO-clés : temps de tunnel, taux succès authentification, latences sur routes critiques, disponibilité cumulée du broker et nœuds. Ces chiffres ne servent pas qu’à la sécurité, ils aident le business à cerner points faibles et priorités d’investissement. Bonne pratique : publier un rapport mensuel « security networking » avec métriques, incidents, avancées. Avec le temps, tendances et bugs cachés émergent.
Outils ? Export métriques des contrôles VPN, ZTNA, SD-WAN, service mesh vers base temps, corrélation SIEM, alertes vers SOAR. Pas besoin d’être parfait, commencez avec 5–7 indicateurs clairs et orientez vers réactions automatiques. Exemple : dégradation tunnel paiement = bascule canal secondaire, alerte SRE, limitation flux non critiques. Simple, efficace.
Policy as Code et simulations
La politique comme code est l’allié de la segmentation. On décrit les connexions désirées dans fichier déclaratif, versionné, revu, testé avant déploiement. Simulateurs révèlent changements : tunnels créés, ACL restreintes, services impactés. On détecte erreurs avant la mise en prod, gagnant temps et sérénité. Exemple typique : blocage par inadvertance d’accès dev vers staging. Simulation devient rouge, dev alertés, correction rapide. Cinq minutes d’échanges au lieu d’un incident nocturne.
Techniquement, beaucoup utilisent un DSL unifié pour ZTNA, SD-WAN, service mesh et NAC. L’intégration n’est pas parfaite, mais le pipeline fonctionne déjà. Linter et règles de sécurité en CI garantissent la qualité. Ça paraît compliqué, mais on ne peut plus s’en passer.
Plans d’urgence et exercices
Broker en panne ? Nœud VPN tombé ? Problème PKI ? Chaque scénario doit être répété. Trimestriellement, faites des exercices : couper broker principal, basculer sur secours, changer provider, tester manuellement les processus JIT. Documentation utile mais la mémoire musculaire prime. Ceux qui s’entraînent restaurent accès en 5–15 min, les autres en heures. Écart coûteux en temps et argent.
Secret : rendre ces exercices réalistes et captivants. Introduisez incidents partiels, erreurs humaines, simulation rollback politiques. L’équipe apprend la valeur de l’automatisation et repère les faiblesses du système. Seule méthode pour garantir la solidité de la segmentation face aux crises.
Performance et expérience utilisateur : sans compromis
Optimiser routes et points de présence
Pour que le VPN ne ralentisse pas, positionnez les points de présence proche utilisateurs et services. Implémentez dans SD-WAN des politiques de choix de route basées sur latence et perte. Employez split-tunnel avec discernement : ne canalisez pas tout internet vers le centre si SASE cloud filtre déjà le trafic. La micro-segmentation aide ici : moins de flux massifs, plus de routes ciblées. Résultat : latences réduites, stabilité améliorée.
Essayez aussi QUIC en environnements with fortes pertes. Sur réseaux mixtes opérateurs, il fonctionne bien. Côté client ZTNA, cache politique évite sensation de panne lors de fluctuations internet. Petites victoires invisibles qui plaisent à la direction. Utile quand on demande budget trimestre prochain.
UX accès : erreurs claires et self-service
L’utilisateur ne doit pas chercher pourquoi il ne voit pas l’app. Messages explicites : « Accès insuffisant. Demandez rôle X » ou « Device non conforme : activez chiffrement disque ». Portail self-service pour requêtes JIT avec SLA validation. Simplifiez parcours : plus l’accès est facile, moins il y a de contournements et de shadow IT. Expérience montre que bon UX réduit tickets de 20–35 %.
Pensez mobilité. Clients ZTNA et VPN légers doivent marcher aussi bien sur laptops que smartphones. Le téléphone est désormais canal de secours pour opérations critiques. Anecdote vraie : un incident résolu depuis un taxi à l’aide d’un smartphone, grâce au process JIT et MFA en deux clics. Si un client lourd avait été nécessaire, l’issue aurait été moins heureuse.
Fiabilité : N+1, cache, dégradation douce
Planifiez la résilience partout. Broker d’accès avec hot standby, cache politique client capable de durer brèves coupures contrôleur et pipeline PKI avec clé offline et rotation prévue. Dégradation gracieuse : service réduit mais pas en panne totale. 100 % uptime impossible à garantir, mais coupures courtes et bien gérées, avec plans de contournement clairs, c’est grandement apprécié par la business.
Exemple : cache politique tient 15 min si broker indisponible, puis sessions nécessitent renouvellement. Compromis entre sécurité et disponibilité. On peut être plus strict ou permissif, mais ici « parfait » est ennemi du « bon ».
Sécurité applicative : le réseau n’est pas la réponse unique
mTLS, service mesh et limites explicites L7
Quelle que soit la segmentation, si les services font confiance à tout le monde, le problème persiste. En 2026, mTLS est devenu standard entre services, avec rotation certificats par mesh. Politiques L7 définissent qui parle à qui, comment : méthodes, chemins, headers. L’inconnue devient minime. Même si le réseau échoue et laisse passer un paquet non autorisé, la couche L7 bloque l’opération. Ce second rempart est indispensable : sans lui, la micro-segmentation peine à atteindre ses objectifs.
Naturellement, cela impose une discipline aux équipes applicatives. Résistance et débats, mais au bout d’un trimestre ils reconnaissent : la résilience progresse, incidents se contiennent plus vite, debug accéléré. Responsabilité applicative stricte allège le réseau et le rend plus fiable. Franchement, cela fait respirer plus facilement.
Données : classification, DLP, tokenisation
On ne protège pas tout pareil. Distinguez les classes de données, adaptez politiques d’accès. Données personnelles = un ensemble de segments et canaux, paiements un autre, R&D un troisième. DLP sur passerelles SASE et email, tokenisation pour intégrations externes, chiffrement bout-en-bout pour datasets sensibles. N’oubliez pas, le réseau n’est pas une boîte magique. Si l’app dévoile tout, aucun VPN ne sauve. On travaille main dans la main avec les propriétaires des données, pas à leur place.
Tendance intéressante 2026 : « privacy by design » en politique réseau. Par défaut trafic privé, logs anonymisés, divulgation sous contrôle strict avec rôle et audit. La confidentialité cesse d’être un « mode », c’est l’état normal du système. Et ça, on aime bien.
Attaques supply chain : confiance minimale par défaut
La chaîne d’approvisionnement est la grande préoccupation récente. Intégration API, déploiement agents, images — où est la garantie ? La segmentation VPN aide, mais la dernière barrière est liste blanche destinations sortantes, validation artefacts, SBOM, et sandbox pour compo neuves. Chaque fournisseur externe a un tunnel unique vers un service défini. Toute déviation génère alerte SIEM. Certains partenaires râlent, mais c’est un filtre de maturité. La sécurité n’est pas le lieu de compromis avec le hasard.
Bonne pratique : revues mensuelles « check-up d’amitié » des tunnels externes. Quoi actif, qui responsable, pourquoi. Nettoyez sans pitié. Règle simple : un tunnel fermé ne se pirate pas.
Plan de déploiement : par où commencer et éviter les pièges
Inventaire et cartographie des dépendances
Commencez par l’inventaire. Services, utilisateurs, données, dépendances, connexions externes. Tracez la carte des flux : qui communique avec qui, et pourquoi. Sans cela, la segmentation sera hasardeuse. Détaillez les chemins critiques : paiements, gestion, logs, communications d’urgence. On trouve souvent des dépendances « cachées », utilisées une fois par mois. Quand ces accès claquent, tout le monde s’étonne. La carte enlève les surprises.
Outils simples : analyse réseau, collecte logs, interviews équipes, monitoring agents. Oui, fastidieux. Mais sauter l’étape vous coûtera plus cher. Le diable est dans les détails, et la segmentation, c’est ça.
Pilote, montée en charge et standards
Lancez un pilote sur domaine limité : une succursale, un cloud segment, un service critique. Testez accès, JIT, ZTNA pour users, mesh entre services. Mesurez avant/après : latence, incidents, MTTR. Confirmez templates : profils tunnels, rôles IAM, politiques eBPF, règles L7. Standardisez tout ce qui se répète. Ensuite scaler devient un processus, non un projet.
Ne négligez pas « la poussière ». Vous aurez sûrement règles anciennes, ACL obscures, services oubliés. Faites du nettoyage. Les cimetières fantômes causent fuites et pannes. Revoyez régulièrement les politiques, par exemple tous les mois. Un exercice de relaxation pour le réseau.
Formation et culture
Les humains comptent plus que les technologies. Formez ingénieurs, chefs produits, support. Expliquez pourquoi on abandonne le « VPN global ». Montrez le fonctionnement JIT et comment soumettre une demande. Fournissez un cheat sheet synthétique. Fixez des KPI sécurité, mais ne punissez pas les erreurs honnêtes. L’équipe doit croire que la politique aide à travailler, pas freine. Alors tout marchera, même si ça paraît long et compliqué au départ.
La culture se mesure aussi au respect des processus. Si un boss demande « je veux tout, je suis le patron », c’est un test. Soyons clairs : parfois il faut répéter plusieurs fois. Mais quand transparence et cadence d’accès sont vues, la résistance fond. Un chemin sans retour.
FAQ : l’essentiel en bref
Différences VLAN vs VPN pour segmentation, peut-on se limiter à un seul
Le VLAN segmente localement en domaines L2/L3, parfait pour campus et datacenters à trafic rapide sans WAN. Le VPN crée des canaux sécurisés sur IP, connectant flexiblement segments distants, cloud et succursales. En 2026, la combinaison apporte le meilleur des mondes : VLAN pour propreté et performance locales, VPN pour liens entre segments et sites, micro-segmentation et Zero Trust par-dessus. Remplacer tout par un seul outil mène souvent à des compromis : difficultés de scalabilité ou failles d’isolation.
La micro-segmentation nécessite-t-elle obligatoirement ZTNA et eBPF, ou peut-on commencer plus simplement
On peut commencer simple : renforcer ACL L3, retirer accès globaux, appliquer JIT pour tâches admin. Puis ajouter ZTNA pour utilisateurs, avec accès aux apps et non au réseau. Agents eBPF et service mesh offrent contrôle fin L7 et hôte, mais déployables progressivement. La stratégie en couches bat le « big bang ». Clé : attacher accès à identité et contexte, pas IP.
La performance chute-t-elle fortement avec VPN mesh et ZTNA
Bien conçue, très peu. WireGuard et IPsec avec accélération hardware gèrent hauts débits, QUIC tolère pertes paquets, SD-WAN et points de présence réduisent latence. En pratique, overhead 5–10 % avec topologie correcte et split-tunnel. Parfois la segmentation améliore stabilité en réduisant domaines de diffusion et chemins inutiles. Tester et choisir protocole selon usage restent essentiels.
Comment isoler l’infrastructure critique, tout en mettant à jour PLC et collectant télémétrie périodiquement
Divisez OT selon modèle IEC 62443 en zones, et imposez canaux très contrôlés. Employez tunnels VPN ciblés sur listes blanches protocoles et ports, activez JIT pour opérations admin avec MFA et logs. Télémétrie transite sur canal dédié monitoring, mises à jour via canal distinct avec validation signatures. Pas de tunnels universels. Vous limitez exposition constante et garantissez processus déterministe.
Faut-il déjà intégrer la cryptographie post-quantique dans les VPN
Oui, pour canaux externes et long terme, envisagez hybrides échange clés (ex ECDH+Kyber). Vendors depuis 2025 supportent hybrides, migration en cours en 2026. Cela limite risque « collecter maintenant, déchiffrer après ». Pour tunnels internes courts, rollout progressif conseillé. Pilotes, tests compatibilité et mesures overhead sont la clé. Pas de panique, mais ignorer c’est risqué.
Comment convaincre le business que la segmentation via VPN est rentable
Parlez chiffres. Montrez chute incidents, MTTR, délais intégration nouvelles succursales, réduction opérations manuelles. Associez tunnels à SLA services critiques : « ce canal protège paiements, disponibilité 99,95 % ». Partagez cas concrets où micro-segmentation a bloqué mouvement latéral ou réduit charge support. Avec métriques et histoires réelles, le budget devient gestion du risque, pas simple sécurité abstraite.
