SSO et VPN d’entreprise : Entra ID et Keycloak
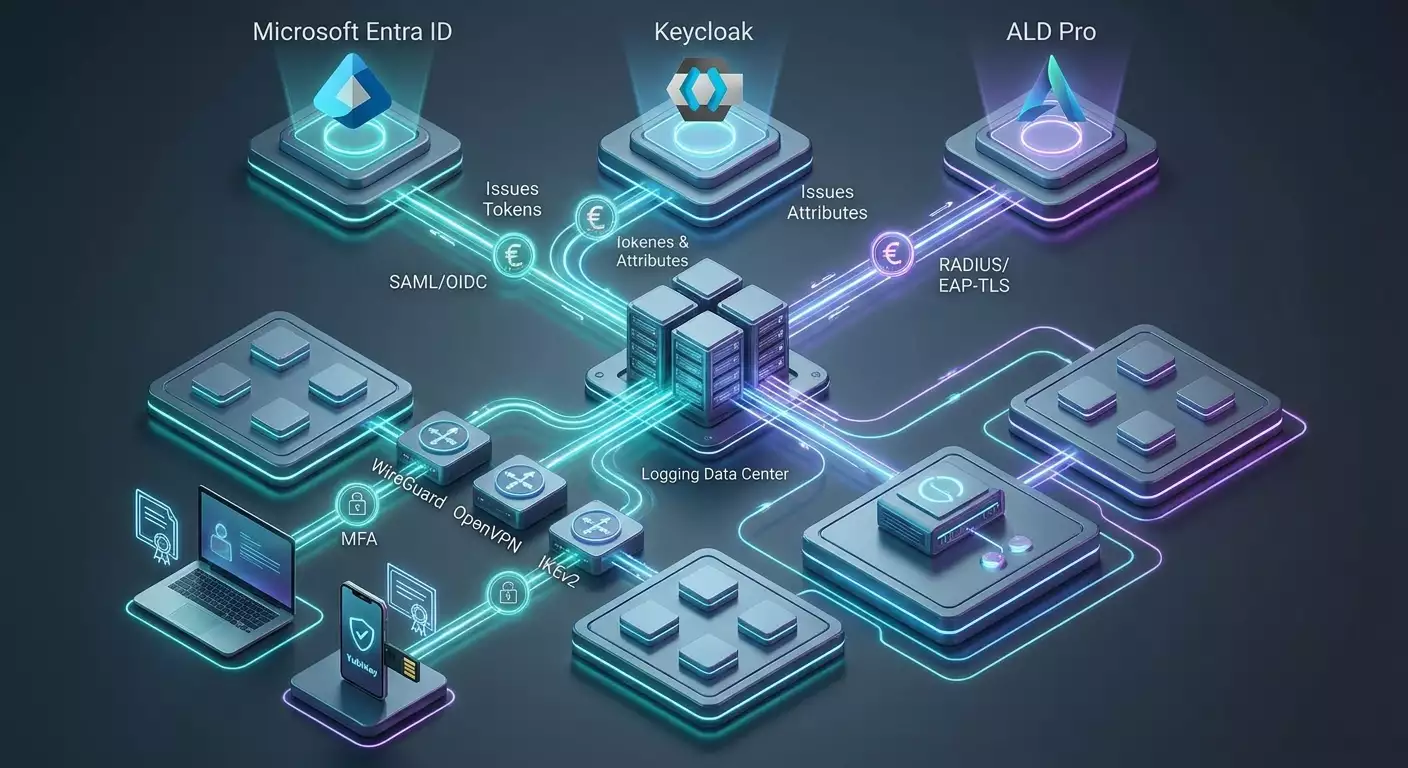
Entra ID et Keycloak fournissent l’identité, pas la passerelle VPN. Choisissez une intégration SAML/OIDC ou RADIUS prise en charge et testez la révocation ; WireGuard seul n’implémente pas le SSO.
Contenu de l'article
Entra ID et Keycloak fournissent l’identité, pas la passerelle VPN. Choisissez une intégration SAML/OIDC ou RADIUS prise en charge et testez la révocation ; WireGuard seul n’implémente pas le SSO.
Vérifications pratiques
Commencez par un inventaire des utilisateurs, applications, sites et flux de données. Désignez les responsables des accès et de leur révocation. Un VPN fournit un canal réseau ; il ne remplace ni gestion des appareils, ni identité, ni résilience, ni examen des exigences applicables. Ne promettez pas de conformité juridique sur le seul critère d’un protocole ou d’un pays serveur.
Vérifiez les versions précises de la passerelle, du client et du fournisseur d’identité. N’autorisez que les routes et rôles nécessaires ; une authentification réussie ne doit pas ouvrir tout le réseau. Utilisez MFA prise en charge, vérification des certificats et stockage protégé des secrets. Confirmez les intégrations dans la documentation produit.
Menez un pilote limité sur des ressources de test. Vérifiez accès normal, refus, changement d’appareil, révocation, panne de nœud et reprise. Convenez des critères : délai de reprise, pertes, disponibilité des applications et journaux complets. Conservez configuration initiale et procédure de retour arrière. Définissez champs minimaux, conservation et droits de lecture des journaux ; évitez de collecter inutilement le contenu du trafic.
Documentation officielle
Éditeur : vpn.how