Sur les méthodes d'authentification sans mot de passe
Renforcez votre sécurité sans mot de passe : découvrez la biométrie, les tokens, les questions secrètes et la 2FA, leur utilisation et leur fiabilité.
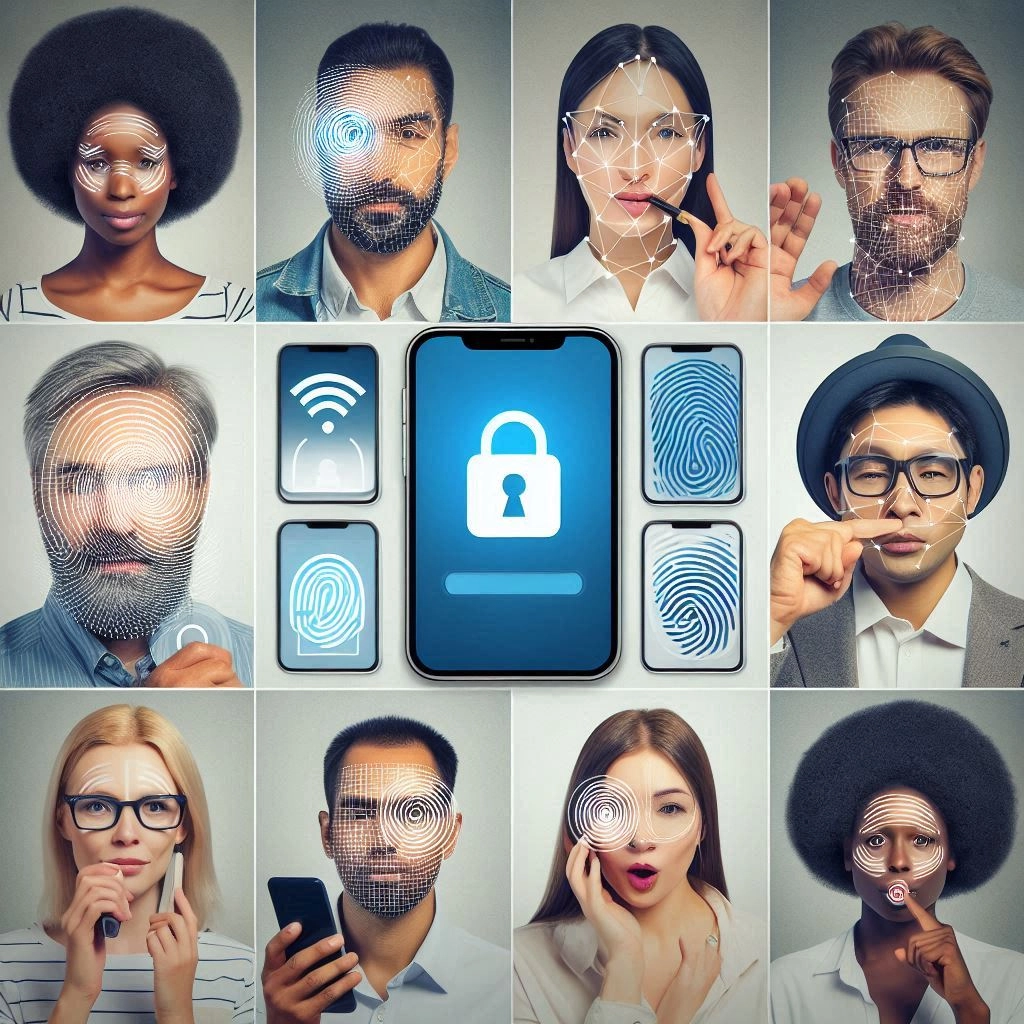
Imaginez-vous connecté à votre compte sans saisir de mot de passe. À la place, le système utilise votre visage ou votre voix pour confirmer votre identité. Voilà ce qu’est l’authentification sans mot de passe : une méthode pour vérifier qui vous êtes sans avoir à retenir un mot de passe.
Comment et où s’applique l’identification sans mot de passe
Plusieurs options permettent d’identifier un utilisateur sans utiliser de mot de passe :
- L’authentification biométrique. Ici, au lieu de taper un mot de passe, le système analyse une caractéristique biologique unique, comme l’empreinte digitale, le timbre de votre voix ou même votre visage. Ces méthodes offrent un niveau de sécurité élevé car elles reposent sur des traits biologiques uniques, difficiles à falsifier ou à pirater.
- Les tokens. Ce sont des appareils physiques qui génèrent des codes uniques à usage unique pour chaque connexion. L’utilisateur doit avoir accès à cet appareil pour prouver son identité. Cette méthode d’authentification est particulièrement utile lorsqu’un niveau de sécurité élevé est nécessaire, par exemple dans le secteur bancaire ou pour accéder à des informations sensibles.
- Les connaissances. Certains systèmes utilisent des questions secrètes ou des données personnelles pour vérifier votre identité. Il peut s’agir de réponses que vous seul connaissez ou de données difficiles à contrefaire. Toutefois, cette méthode est moins fiable, car les réponses aux questions secrètes peuvent parfois être devinées ou découvertes.
- L’authentification à deux facteurs (2FA). C’est la combinaison de deux méthodes différentes, par exemple un mot de passe et une empreinte digitale, pour renforcer la sécurité. Cette approche double la protection car il est beaucoup plus difficile de franchir plusieurs barrières pour accéder à votre compte.
Applications de l’authentification sans mot de passe
L’authentification sans mot de passe s’applique dans divers domaines de notre vie :
- E-commerce et services financiers. Elle garantit un haut niveau de sécurité pour les transactions en ligne, en les protégeant contre le piratage des mots de passe. C’est particulièrement important pour la banque en ligne et le commerce électronique, où la sécurité des données financières est primordiale.
- Santé et éducation. Elle assure la confidentialité des données médicales et personnelles. Dans le secteur médical, la biométrie ou la authentification multifactorielle, par exemple, protège les données sensibles des patients, tandis que dans les établissements scolaires, elle protège les informations personnelles des étudiants et des enseignants contre les accès non autorisés.
- Organismes gouvernementaux. Elle aide à protéger les données et systèmes essentiels. Dans les organismes publics, la sécurité des données est cruciale, et l’authentification sans mot de passe est un outil clé pour garantir cette sécurité.
Bien que l’authentification sans mot de passe renforce la sécurité, il est important de garder en tête qu’elle peut être moins pratique pour les utilisateurs, à cause de l’utilisation de méthodes supplémentaires. Néanmoins, de nombreuses réussites comme Apple Face ID et Touch ID démontrent son efficacité et sa pertinence aujourd’hui.
Les vulnérabilités de l’authentification sans mot de passe
Malgré son côté pratique et confortable, l’authentification sans mot de passe peut présenter certaines faiblesses :
- Les données biométriques peuvent théoriquement être compromises. Lorsqu’elles servent à l’identification, il est possible de falsifier ces données. Même si ce processus est plus complexe que de deviner un mot de passe, ce type d’attaque reste envisageable, bien que peu probable.
- Le phishing et le facteur humain. Certaines méthodes sans mot de passe, comme les questions secrètes ou les données personnelles, sont vulnérables à l’ingénierie sociale. Par exemple, un hacker peut puiser dans les réseaux sociaux ou d’autres sources ouvertes pour deviner les réponses aux questions secrètes.
- La perte d’un appareil ou d’un token. En cas d’utilisation d’un dispositif physique ou d’un token pour l’authentification, le fait de le perdre ou de se le faire voler peut représenter une menace pour la sécurité, surtout s’il n’est pas bien protégé.
- Vulnérabilités techniques. Tout système d’authentification peut comporter des faiblesses techniques, comme des bugs logiciels ou des politiques de confidentialité et de protection insuffisantes, qui ouvrent la porte aux attaques.
- Attaque par épuisement des ressources et essais de clés d’accès. Une attaque par épuisement des ressources est une cyberattaque qui vise à saturer les ressources système – temps processeur, mémoire ou bande passante réseau – pour rendre le service indisponible aux utilisateurs légitimes. C’est un type d’attaque par déni de service (DoS). Le craquage de clés d’accès consiste à tester successivement toutes les combinaisons possibles jusqu’à trouver la bonne.
Pour réduire ces risques, il est crucial d’adopter des mesures de protection appropriées comme le filtrage du trafic, la limitation du nombre de tentatives de connexion, l’utilisation de l’authentification multifactorielle, etc. Il faut aussi surveiller le système pour détecter toute activité suspecte et réagir rapidement.
Serveur VPN personnel : polyvalent et fiable pour toutes vos interactions
Associer un serveur VPN personnel à l’authentification sans mot de passe est une manière simple et sûre de protéger votre activité en ligne.
Il est facile d’acheter un serveur VPN personnel sur VPN.how. Le site propose des informations détaillées sur différents services VPN, ainsi que sur les conditions de location, les options de paiement, l’emplacement des serveurs, les FAQ et bien plus encore autour des services VPN.