VPN pour 1C et RDP : accès distant sécurisé pour la comptabilité et l'entrepôt — guide complet
Guide pratique complet pour un accès distant sécurisé à 1C : comment concevoir un VPN et RDP, choisir le protocole, configurer RD Gateway et MFA, assurer la rapidité pour la comptabilité et l'entrepôt, éviter les erreurs et mettre en place un monitoring. Checklists, frameworks, cas pratiques, outils.
Contenu de l'article
- Introduction : pourquoi ce sujet est crucial et ce que vous apprendrez
- Fondamentaux : concepts clés et terminologie
- Approfondissement : performance, sécurité, gestion
- Cas pratique 1 : scénario de base « rdp via vpn » pour la comptabilité
- Cas pratique 2 : site-to-site vpn pour entrepôt et agences
- Cas pratique 3 : rd gateway + mfa et modèles zero trust
- Cas pratique 4 : déploiement vpn — wireguard et ikev2 pas à pas
- Schémas types et comparaison des approches
- Erreurs courantes : ce qui compromet sécurité et vitesse
- Outils et ressources : que choisir en pratique
- Cas d’usage et retours d’expérience
- Faq : 10 questions avancées
- Conclusion : feuille de route et prochaines étapes
Introduction : pourquoi ce sujet est crucial et ce que vous apprendrez
L'accès distant à 1C pour la comptabilité et l'entrepôt en 2026 ne se limite pas à une simple connexion RDP via un VPN « lambda ». C’est une discipline technique à la croisée des réseaux, de la sécurité et de la performance applicative. Les utilisateurs distants attendent que 1C s’ouvre en quelques secondes, que les documents ne se perdent pas, et que le service de sécurité informatique dorme sur ses deux oreilles : pas de fuites, pas de mots de passe partagés, pas de clients non autorisés. Dans ce guide, nous couvrons tout, du plus basique aux pratiques avancées : de la conception réseau et choix de protocoles aux schémas HA, RD Gateway, MFA, monitoring, checklists et cas typiques d’implémentation.
Ce que vous découvrirez : comment choisir la topologie (RDP vs client léger 1C via VPN), déployer WireGuard, IKEv2 ou OpenVPN selon vos risques et plateformes, configurer RD Gateway et la politique NLA/TLS pour RDP, réaliser du site-to-site pour les agences et entrepôts, calculer les canaux et la latence, construire la tolérance de panne pour le cluster 1C et le VPN, éviter les erreurs qui nuisent à la performance et à la sécurité, connaître les outils qui fonctionnent vraiment en production, et lancer un pilote rapidement sans s’enliser dans des achats longs.
Fondamentaux : concepts clés et terminologie
Architecture serveur 1C. Une installation industrielle de 1C:Enterprise 8.x comprend un serveur 1C (cluster de processus de travail), une base de données (MS SQL Server ou PostgreSQL), un stockage de fichiers (en cas d’échange fichier), des serveurs de licences et services auxiliaires (agent de cluster, RAS). Le client peut être léger, lourd ou lancé dans une session RDP sur un serveur terminal Windows Server (RD Session Host).
RDP vs accès « léger » via VPN. Deux approches de base : (1) les utilisateurs se connectent en RDP sur un serveur terminal où est installé le client 1C ; (2) les utilisateurs ont un client 1C local et accèdent via VPN au serveur 1C et à la base de données. La première réduit la charge réseau et simplifie la gestion, la seconde évite les licences terminales mais est sensible à la latence et à la qualité du canal.
Protocoles VPN. Pour l’accès corporate en 2026, les clés sont WireGuard (minimaliste, rapide, simple), IKEv2/IPsec (compatibilité Windows, iOS, Android, support des certificats), OpenVPN (flexible, mature), SSTP (TLS sur 443 pour contourner les firewalls stricts), L2TP/IPsec (compatible mais vieilli). Pour site-to-site, principalement IPsec/IKEv2 ou WireGuard.
Zero Trust et MFA. Le modèle classique « réseau de confiance, internet non » cède la place à Zero Trust : chaque utilisateur et appareil est vérifié à chaque accès. Niveau pratique minimal : MFA (codes à usage unique/push), segmentation, NAC/MDM, restrictions RDP et SMB, filtrage IP source (allow-list).
Sécurité RDP. Activez NLA, utilisez TLS 1.2+, bloquez les anciens suites cryptographiques, limitez les groupes via AD, appliquez RD Gateway ou VPN avec ACL, activez journaux et monitoring, désactivez le clipboard/drive redirection sur données sensibles, activez l’idle-timeout et limitez la durée des sessions.
Approfondissement : performance, sécurité, gestion
Performance 1C et réseau. Le client 1C est sensible à la latence : confortable jusqu’à ~30–50 ms la plupart du temps ; au-delà de 80–100 ms, les utilisateurs ressentent de la lenteur, notamment sur les opérations avec de nombreuses petites requêtes. RDP, en revanche, déplace les calculs côté serveur et ne transmet que les modifications de bitmap ; consommation moyenne entre ~100 et 300 kbit/s par utilisateur en charge de bureau, pics lors d’impressions, copies, vidéos.
RDP sur serveur terminal. Plus le serveur est puissant, meilleure la consolidation. Repères : 1 vCPU RD Host gère 8–15 sessions légères 1C, dépend du profil 1C et rapports utilisés. Mémoire : 1,5–3 Go par session pour opérations lourdes sur logiciels bureautiques, 0,8–1,5 Go en environnement minimal. Profiles limités, cache polices, optimisation visuelle (sans animations), profils disques SSD/NVMe essentiels.
Sécurité VPN. Principes : périmètre minimal (interface VPN dédiée et ACL), pas de split-tunnel sur données sensibles/financières, authentification stricte (certificats ou clés + MFA), rotation des clés, interdiction de réutilisation des configs, liaison aux appareils, inventaire clients, journalisation des connexions, monitoring des anomalies (reconnections fréquentes, géo-IP inhabituels, connexions nocturnes).
Gestion et montée en charge. Politiques centralisées via AD/GPO/Microsoft Intune ou MDM, templates de configuration, déploiement automatique clients (MSI/PowerShell), mises à jour progressives, pentests réguliers RDP/VPN, matrice de risques, RTO/RPO pour base et cluster 1C, exercices DR périodiques.
Cas pratique 1 : scénario de base « RDP via VPN » pour la comptabilité
Quand choisir
Pour des utilisateurs distants travaillant avec des rapports lourds/impressions fréquentes, lorsque les canaux sont instables et qu’une réactivité maximale de l’interface sans latence est requise — mise en place de RDP sur serveur terminal via VPN corporate.
Architecture
- PC portable/desktop utilisateur avec client VPN
- Concentrateur VPN (WireGuard/IKEv2/OpenVPN) en DMZ ou segment dédié
- RD Gateway (optionnel) et RD Session Host (serveur terminal)
- Serveur cluster 1C et base en segment sécurisé
Étapes de déploiement
- Préparation AD et groupes. Créez les groupes « VPN-Users-Accounting », « RDP-Users-Accounting », « 1C-Users-Accounting ». Appliquez le principe des moindres privilèges.
- Déploiement VPN. Choisissez le protocole : WireGuard pour rapidité et simplicité ; IKEv2 pour intégration native Windows et support certifs ; OpenVPN pour mix multi-OS. Placez le serveur dans un sous-réseau dédié (ex. 10.60.0.0/24), bloquez l’accès par défaut aux segments sensibles.
- Serveur terminal. Installez les rôles Remote Desktop Services : RD Licensing, RD Session Host, (optionnel) RD Gateway. Activez NLA, bloquez l’accès RDP direct depuis internet. Restreignez l’accès au sous-réseau VPN et RD Gateway uniquement.
- Profils RDP et GPO. Créez des GPO interdisant le redirection de disques et presse-papiers pour groupes avec données sensibles. Activez Idle Timeout de 15–30 minutes, Max Session Time 8–10h, limitez les reconnections simultanées.
- Déploiement client 1C et impression. Installez 1C sur serveur terminal, configurez les imprimantes via Easy Print ou pilotes dédiés ; pour la comptabilité fiscale, utilisez des imprimantes virtuelles avec redirection PDF vers dossiers sécurisés.
- Monitoring. Activez collecte de métriques perf (CPU par session, RAM, IOPS, latence), journal des connexions RDP, tentatives échouées, sessions longues (>8h).
Exemple d’ACL
ACL firewall : autoriser UDP 51820 (WireGuard) depuis IP externe vers concentrateur VPN ; depuis sous-réseau VPN 10.60.0.0/24 autoriser TCP 3389 uniquement vers RD Gateway/Host ; interdire accès direct base et serveur 1C depuis clients.
Checklist : prêt pour la production
- NLA et TLS 1.2+ activés sur RDP
- VPN sans split-tunnel pour groupes sensibles
- MFA activé (ADFS/AzureAD/OTP)
- Politique stricte mots de passe et blocage par IP
- Logs intégrés au SIEM, corrélations configurées
- Sauvegardes des profils utilisateurs et 1C
Cas pratique 2 : site-to-site VPN pour entrepôt et agences
Quand choisir
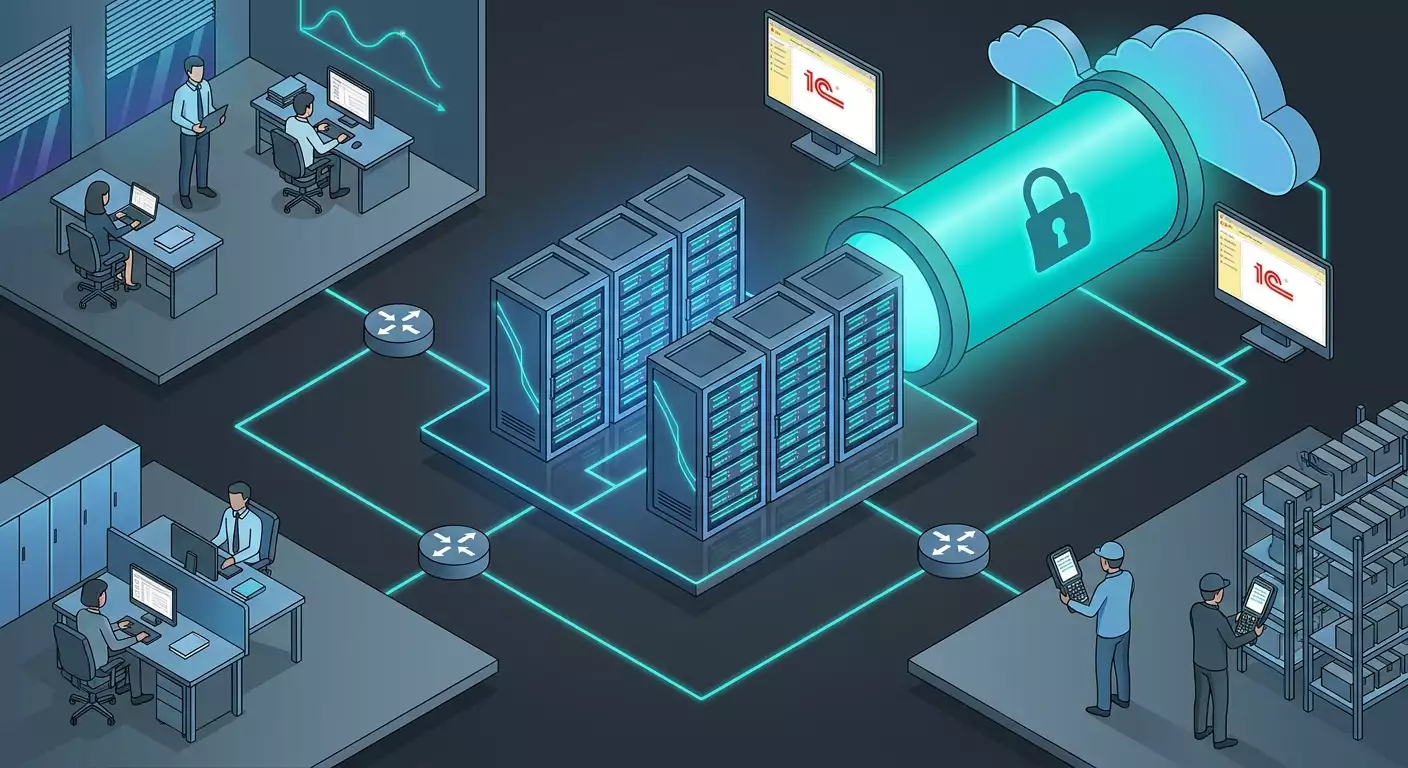
Les terminaux TSD d’entrepôt, imprimantes d’étiquettes, balances, postes de travail doivent fonctionner en continu avec 1C et périphériques. Le VPN site-to-site garantit un tunnel sécurisé permanent entre agence et siège.
Architecture
- Passerelle VPN bureau (WireGuard ou IPsec/IKEv2) avec IP statique publique
- Routeur/gateway agence supportant le protocole choisi
- Routage sous-réseaux : 10.50.0.0/24 (bureau-DC, 1C, base), 10.70.0.0/24 (entrepôt)
Étapes de déploiement
- Plan IP. Attribuez des sous-réseaux uniques à chaque agence. Définissez routes pour que le trafic vers 10.50.0.0/24 passe par le tunnel, le reste vers internet.
- Protocole. Pour les gateways : IKEv2 avec AES-GCM et PFS, ou WireGuard avec échange de clés préalable et restriction IP. Configurez keepalive et détection de coupures.
- QoS et priorités. Priorisez DSCP AF21/AF31 pour sessions RDP ; priorités normales pour impression ; priorités basses pour mises à jour OS en tâche de fond.
- Périphériques. Ouvrez ports imprimantes/TSD uniquement entre sous-réseaux concernés, interdisez broadcast au-delà de l’agence.
- Observabilité. Mettez en place métriques aux deux extrémités du tunnel : latence, jitter, perte paquets, renegociations.
Redondance
Deux fournisseurs à l’agence (active/passive), deux tunnels vers adresses distinctes en datacenter/cloud, priorisation via script SLA. Pour WireGuard, deux peers avec métriques différentes ; pour IPsec, deux SA IKE sur IP externes distinctes.
Cas pratique 3 : RD Gateway + MFA et modèles Zero Trust
Pourquoi RD Gateway
RD Gateway encapsule RDP dans HTTPS (TCP 443), lié à un certificat, permet d’appliquer des politiques d’accès par utilisateur et appareil, s’intègre avec MFA. C’est une couche de contrôle complémentaire au VPN : l’accès RDP doit idéalement passer par cette passerelle.
Politiques CAP/RAP
- CAP (Connection Authorization Policy) : qui peut se connecter et comment (groupe AD, MFA, horaires)
- RAP (Resource Authorization Policy) : ressources accessibles (liste hôtes, groupes machines)
Configuration étape par étape
- Déployez le rôle RD Gateway sur un serveur Windows Server dédié, installez certificat serveur (SHA-256, SAN avec FQDN).
- N’autorisez que TLS 1.2/1.3, désactivez anciens chiffrement via GPO/registre.
- Configurez CAP : obligation NLA, appartenance au groupe « RDP-Users-Accounting », MFA via extension NPS ou fournisseur tiers.
- Configurez RAP : accès limité au groupe « RDSH-Servers-1C ».
- Limiter la connexion RD Gateway aux sous-réseaux VPN ou adresses corporate uniquement.
Extensions Zero Trust
- Posture device : accès uniquement depuis appareils vérifiés (certificat corporate, antivirus, chiffrement disque)
- Just-in-Time : accès délivré sur demande pour fenêtres de 2–8 heures
- Just-Enough-Access : restreindre le nombre minimal de serveurs en RAP
- Audit : enregistrement des sessions RDP pour rôles sensibles
Cas pratique 4 : déploiement VPN — WireGuard et IKEv2 pas à pas
WireGuard (Linux/Windows)
- Serveur. Réservez une VM en DMZ, installez WireGuard. Générez les clés. Exemple : IP serveur 10.60.0.1/24, port 51820 UDP.
- ACL. Ouvrez UDP 51820 sur le firewall uniquement depuis internet et autorisez depuis 10.60.0.0/24 vers 10.55.0.10 (RD Host) TCP 3389.
- Template peer. Pour comptable : AllowedIPs=10.60.0.10/32 (IP client) + routes vers segment RDP. Activez PersistentKeepalive=25 pour clients derrière NAT.
- Clients. Déploiement via MSI et PowerShell. Nommez configs selon UPN utilisateur. Clés stockées centralisées, accès restreint.
- Maintenance. Rotation clés tous les 90–180 jours. Journalisez connexions (heure, IP, durée). Règles SIEM pour connexions échouées multiples.
IKEv2/IPsec (Windows Server)
- Certificats. Mettez en place un CA corporate ou utilisez certificat fiable pour serveur VPN. Créez template EAP-TLS (certificats clients).
- RRAS. Installez rôle Remote Access, activez IKEv2. Configurez chiffrement : AES-256-GCM, groupes DH 14/19, PFS.
- NPS. Connectez NPS, configurez politiques radius et MFA si disponible.
- Politiques routages. Désactivez split-tunnel pour groupe comptabilité. Autorisez-le pour IT uniquement vers 1C/DB si nécessaire.
- Clients. Déployez profils IKEv2 via GPO/Intune. Pour BYOD, EAP-TLS avec délivrance de certifs via MDM.
Best practices pour les deux protocoles
- Adressage unifié et réserves : ne pas chevaucher sous-réseaux en agence
- Limite sessions simultanées par utilisateur
- Déconnexion automatique en cas d’inactivité, interdiction de réutilisation des configs
- Segmentation : accès RDP autorisé ; accès à la DB/1C réservé aux serveurs
Schémas types et comparaison des approches
- RDP via VPN : meilleure expérience utilisateur sur canaux faibles, administration centralisée, CAL sur RDS, sécurité stricte requise sur RDP.
- Client léger 1C via VPN : moins de charge sur serveurs terminaux, mais exigences plus élevées sur latence et canal, gestion décentralisée des versions client.
- RD Gateway + VPN : contrôle et audit d’accès maximaux, segmentation fine, idéal pour Zero Trust.
- Site-to-site : connectivité permanente agences/entrepôts, facilité pour périphériques, nécessite plan routage et QoS.
Erreurs courantes : ce qui compromet sécurité et vitesse
- RDP exposé sur internet. Même avec NLA, risque élevé. Préférez VPN et/ou RD Gateway.
- Split-tunnel pour groupes sensibles. Fuites de trafic et risques MITM. Désactivez-le.
- Protocoles obsolètes. L2TP sans IPsec, PPTP, TLS 1.0 proscrits.
- Compte partagé général. Zéro audit, non conforme. Priorisez comptes individuels + MFA.
- Absence de segmentation. Clients VPN accèdent DB et 1C directement. Favorisez un point d’entrée unique : RDS.
- Mauvaise planification profils RDP. Crashes liés à RAM/IOPS insuffisants. Calculez capacité, privilégiez SSD/NVMe, limitez tâches de fond.
- Impression sur WAN sans compression. Pics importants de trafic. Utilisez pilotes universels, compression et buffer d’impression.
- Pas de redondance VPN/canaux. Toute panne = arrêt service. Dupliquez fournisseurs et gateways.
Outils et ressources : que choisir en pratique
Serveurs et OS
- Windows Server (RDS, RRAS, NPS, AD, GPO)
- Linux (WireGuard, StrongSwan, OpenVPN)
- Bases de données : MS SQL Server, PostgreSQL avec sauvegardes et monitoring
Clients et gestion
- WireGuard Client (Win/macOS/Linux/iOS/Android)
- Clients IKEv2 natifs Windows/iOS/macOS
- OpenVPN GUI/Connect
- MDM/Intune pour déploiement de profils et certificats
Monitoring et sécurité
- Perfmon/ETW pour RDS et 1C
- Windows Event Forwarding ou agent SIEM
- NetFlow/IPFIX en périmètre ; Zabbix/Prometheus pour métriques
- EDR/antivirus sur serveurs RDS et clients
Pilote rapide sans achats complexes
Pour un POC rapide d’accès sécurisé à 1C et RDP (audit, déménagement), vpn.how est une option pratique. Atouts : serveur VPN personnel avec IP dédiée, support WireGuard, OpenVPN, IKEv2, L2TP, SSTP (configurable selon besoin et infra), serveurs localisés à Moscou, St-Pétersbourg, Amsterdam, Francfort, Londres, NYC, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger. Paiement via cartes russes (Tinkoff, Ozon), SBP, USDT/BTC. Tarifs dès 490 ₽ par jour, 2490 ₽ par mois avec remises sur longue durée. Auto-lancement en ~5 minutes après paiement. Recommandé pour démarrage rapide et test ; pour production, migrer vers propre infrastructure ou solutions certifiées (ex : ГОСТ-VPN), en conservant politiques d’accès et segmentation.
Cas d’usage et retours d’expérience
Cas 1 : comptabilité 60 utilisateurs, multi-sites
Objectif : accès 1C et reporting depuis 3 villes, fluidité UX, audit validé. Solution : RD Gateway + WireGuard, RDS sur 2 serveurs (32 vCPU/128 Go RAM chacun), GPO bloquant clipboard et disques, MFA via NPS Ext. Résultats : latence RDP moyenne 28–35 ms, ouverture de formulaires 40 % plus rapide que client léger sur MPLS non chiffré, zéro incident en 9 mois, audit réussi.
Cas 2 : entrepôt et TSD, 24/7
Objectif : connecter 5 entrepôts au 1C central, impression étiquettes et échanges balances. Solution : site-to-site IKEv2 avec redondance fournisseurs, QoS RDP et impression, monitoring tunnels centralisé, serveurs cache impression locaux. Résultats : downtime réseau <12 minutes par trimestre, SLA 99.9 %, impression accélérée de 25 %, plaintes utilisateurs réduites de 60 %.
Cas 3 : département financier avec données sensibles
Objectif : exigences strictes de conformité RGPD, interdiction du split-tunnel, contrôle appareils. Solution : IKEv2 EAP-TLS, contrôle MDM des terminaux, RD Gateway avec CAP/RAP et enregistrement sessions critiques, corrélations SIEM. Résultats : validation sécurité, zéro incident en 12 mois, coût de possession maîtrisé.
FAQ : 10 questions avancées
1. Que choisir pour la comptabilité : RDP ou client léger via VPN ?
Dans 80 % des cas, RDP via VPN ou RD Gateway est plus confortable : moins sensible à la latence, impression et outils additionnels centralisés. Client léger : quand les canaux sont rapides et stables, et que RDS est prohibitif en licence.
2. WireGuard ou IKEv2 ?
Pour parc mixte et haute vitesse — WireGuard. Pour intégration poussée AD, certificats et conformité — IKEv2/IPsec. Les deux fonctionnent bien avec ACL et MFA bien conçus.
3. RD Gateway est-il nécessaire avec VPN ?
Oui, pour un contrôle plus fin des accès RDP, usage de CAP/RAP, audit simplifié et MFA au niveau RDP. Le VPN reste essentiel pour le transport et la segmentation.
4. Comment évaluer la capacité RDS ?
Collectez les métriques pilotes : CPU/mémoire/IOPS par utilisateur en heure de pointe. Ajoutez 30–40 % de marge, prévoyez pics impression et rapports lourds. Faites un test de charge ; scalez horizontalement (RDSH supplémentaire) ou verticalement (plus vCPU/RAM).
5. Points critiques pour sécurité RDP ?
NLA, TLS 1.2+, blocage anciens chiffrement, RD Gateway ou VPN, MFA, restriction groupes AD, blocage IP, audit connexions, disable redirections non sécurisées, patchs réguliers.
6. Comment gérer latences sur agences ?
Site-to-site avec QoS, priorité au RDP, DNS/local cache impressions, redondances, minimisation protocoles bavards, monitoring jitter/loss, déplacer RDS près des agences (edge) si besoin.
7. Le split-tunnel est-il envisageable ?
Pour groupes non sensibles, oui, pour alléger le canal. Pour comptabilité/finances, c’est à éviter : tout passer via VPN, pour contrôle, DLP et conformité.
8. Certification et conformité en Russie ?
Respectez loi FZ-152 et standards internes. En production, appliquez cryptographie certifiée, segmentation, journaux, plan de réaction. En pilote, protocoles standards avec MFA conviennent.
9. Comment imprimer en sécurité depuis RDP ?
Utilisez Easy Print avec restrictions, imprimantes virtuelles PDF envoyant dans dossiers sécurisés, désactivez redirection disques locaux, activez compression et file d’attente sur serveur d’impression dans même segment que RDS.
10. Clé du succès projet ?
Choix de topologie adapté à la charge, segmentation et ACL claires, MFA, monitoring, pilote avec vrais utilisateurs et attentes UX réalistes. Bien sûr, plan de redondance et responsabilités définies.
Conclusion : feuille de route et prochaines étapes
Un accès distant sécurisé et rapide à 1C repose sur une série de bonnes décisions : choisir la topologie (souvent RDP via VPN), le protocole (WireGuard/IKEv2), déployer RD Gateway et MFA, construire segmentation et ACL, activer monitoring et redondance. Mieux vaut débuter par un pilote réduit, collecter métriques et retours, puis étendre. Feuille de route pratique : (1) définir personas utilisateurs et exigences UX ; (2) choisir protocole VPN et schéma RDP ; (3) lancer pilote avec NLA/TLS/MFA activés ; (4) configurer impression et périphériques ; (5) mesurer performance et capacité ; (6) intégrer logs dans SIEM et prévoir redondance ; (7) formaliser procédures et former équipes ; (8) passer en production avec tests réguliers de reprise. Ainsi, vous garantissez performance prédictible, conformité réglementaire et facilité d’usage. Surtout, votre 1C devient accessible partout, uniquement aux personnes habilitées.
Éditeur : vpn.how