VPN pour gamer-streamer : protection contre les DDoS et gestion intelligente des régions de match
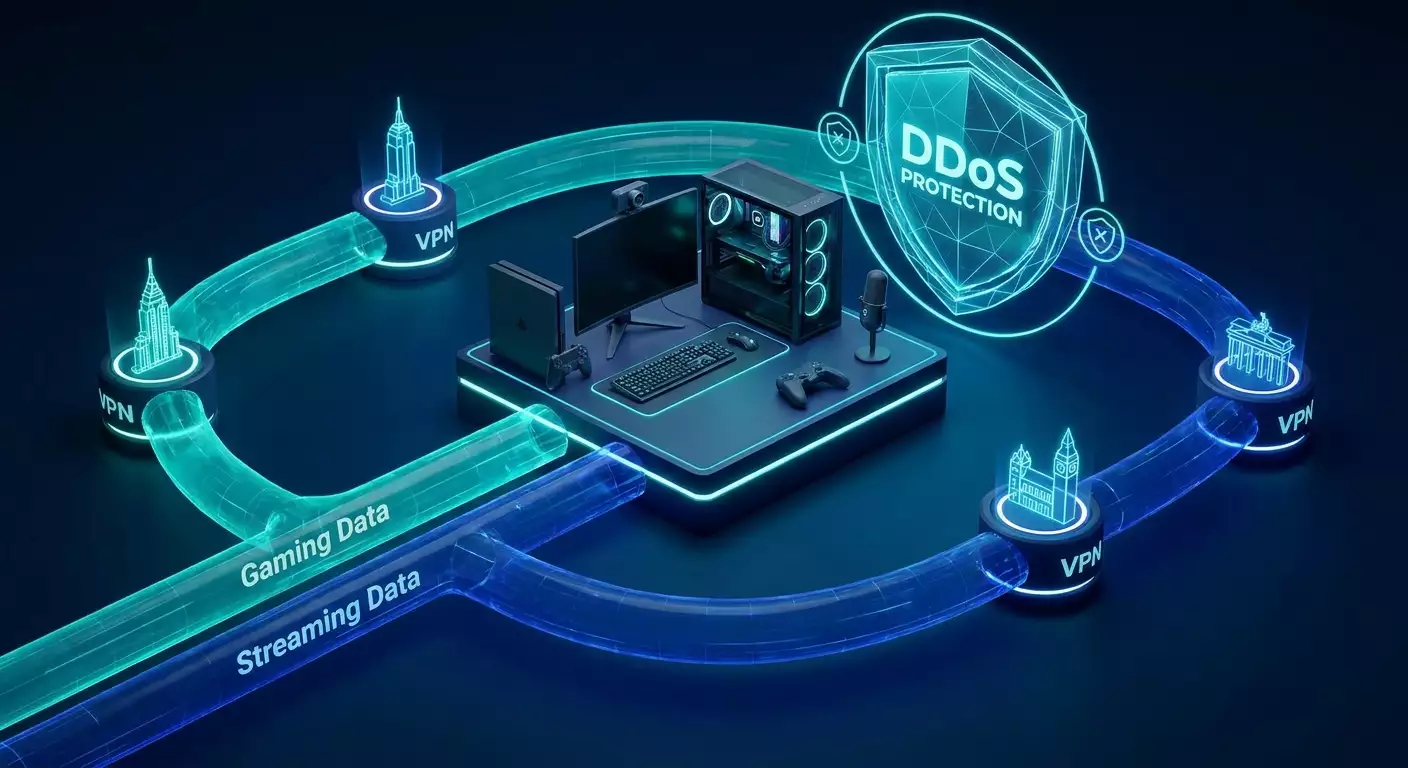
Guide complet pour streamers et e-sportifs : comment choisir et configurer un VPN pour le gaming et la diffusion, bloquer les attaques DDoS, stabiliser le ping et influencer légalement le matchmaking. Instructions étape par étape, checklists, techniques avancées, cas réels et outils pratiques.
Contenu de l'article
- Introduction : pourquoi ce sujet est crucial et ce que vous allez apprendre
- Les bases : concepts fondamentaux (pour débutants)
- Approfondissement : aspects avancés
- Pratique 1 : stratégie de protection ddos pour streamer
- Pratique 2 : contourner et gérer les régions de match sans infraction
- Pratique 3 : performance — protocoles, mtu, qos, split tunneling
- Pratique 4 : architecture réseau domestique du streamer
- Pratique 5 : diffusion sécurisée — rtmp/srt, codecs, priorités
- Pratique 6 : cadres légaux et éthiques
- Erreurs courantes : à éviter
- Outils et ressources
- Cas pratiques et résultats
- Faq : questions complexes et réponses
- Conclusion : résumé et prochaines étapes
Introduction : pourquoi ce sujet est crucial et ce que vous allez apprendre
Si vous jouez et streamez en même temps, vous évoluez à la croisée de deux mondes : le gameplay en temps réel et la qualité implacable de la diffusion. Le moindre lag, un saut de jitter ou une brève attaque DDoS peuvent vous coûter une partie, un classement ou votre audience. L’environnement internet en 2025–2026 est devenu plus exigeant : les attaques ciblées L3/L4 contre les streamers de jeu sont en hausse, la part du trafic UDP avec des itinéraires imprévisibles augmente, les politiques anti-triche se renforcent, et les pools régionaux des matchs dépendent de plus en plus de la géographie réseau. Ce guide est votre boussole. Nous partirons des bases du VPN pour aller vers des réglages fins des protocoles, vous montrerons comment influencer le matchmaking légalement et efficacement, stopper les DDoS, tout en garantissant la meilleure qualité de stream. Nous avons rassemblé des frameworks opérationnels, des checklists, des instructions pour PC et consoles, des réglages de référence pour MTU, QoS et Split Tunneling, ainsi que des cas concrets chiffrés. En conclusion, vous aurez une feuille de route — de l’audit réseau à une architecture streamer performante.
Les bases : concepts fondamentaux (pour débutants)
Qu’est-ce qu’un VPN dans le contexte du jeu et du streaming
VPN est un tunnel chiffré entre votre appareil (PC, console via routeur) et un serveur distant. En gaming, cela permet : cacher votre IP réelle (réduisant le risque DDoS), changer votre point de sortie internet (influençant le matchmaking et les routes), stabiliser la connexion grâce au peering alternatif de l’opérateur VPN. En streaming, il est important de séparer intelligemment les flux de jeu et ceux du stream pour que le chiffrement ne consomme pas trop de ressources et ne dégrade pas le bitrate.
Ping, jitter, perte de paquets
- Ping — délai de base en ms. Un ping faible est important, mais la stabilité l’est encore plus pour la sensation de fluidité.
- Jitter — variation du délai. Ce sont les sauts entre 5 et 30 ms qui perturbent trajectoires et timings. Un VPN avec un chemin stable peut être plus utile qu’un serveur simplement proche géographiquement.
- Perte de paquets — dès 0,1 % cela se ressent dans les shooters. Causes : routes surchargées, bufferbloat sur le routeur, MTU ou QoS mal configurés.
Protocoles VPN et leurs impacts
- WireGuard — protocole UDP léger et rapide avec des primitives cryptographiques modernes. Souvent le meilleur ping et le jitter minimal.
- OpenVPN UDP — solution éprouvée, flexible en configuration. Un peu plus lent que WireGuard, mais fiable et compatible presque partout.
- OpenVPN TCP — à éviter en jeu (effet « TCP over TCP »), acceptable pour le tunnel de stream si environnement très contraint.
- IKEv2 — rapide, résistant aux changements de réseau (utile sur laptop ou backup 4G/5G), souvent proche de WireGuard en latence.
- L2TP, SSTP — pour cas de niche ou réseaux d’entreprise complexes. En jeu, uniquement si les autres sont indisponibles.
NAT, CGNAT et type « ouvert » pour consoles
Type NAT sur consoles (Open/Moderate/Strict) impacte les pools de match et le chat vocal. Le CGNAT chez le fournisseur gêne les connexions entrantes et ports. Sortir via un VPN avec IP dédiée et/ou port forwarding peut offrir un NAT Open ou Moderate stable, améliorer matchmaking et aspects P2P de certains jeux.
MTU et MSS : pourquoi les paquets « cassent »
Une mauvaise valeur de MTU (taille max du frame) provoque fragmentation et pertes. Pour WireGuard, MTU entre 1380 et 1420 est souvent conseillé, OpenVPN UDP : 1400–1500 avec MSS clamp entre 1360 et 1460. La valeur correcte dépend du chemin : testez le ping avec flag DF (Don’t Fragment).
Approfondissement : aspects avancés
DDoS contre streamers et gamers
Vecteurs typiques : L3/L4 (SYN/UDP-flood, amplification via NTP/CLDAP/SSDP), plus rarement L7 applicatifs vers services de jeu ou streaming. Les attaques visent votre IP blanche extraite des lobbies P2P, VoIP, vieux logs, fuites ou WHOIS. Symptômes : ping qui explose, resets de connexion, OBS qui « rougit », Discord qui déconnecte, jeu saccadé. La clé : ne pas exposer son IP réelle et passer par un point de sortie avec uplinks et politiques anti-DDoS supérieures à votre connexion domestique.
Matchmaking et géographie
Les jeux modernes combinent plusieurs critères : géolocalisation IP, mesure du RTT vers datacenters, qualité de connexion, plateforme (PC/console), classement/MMR caché. « Ajuster » la région n’est pas de la triche mais un changement de topologie réseau. L’essentiel est de ne pas violer les ToS : pas de cheats, pas de modification du trafic client. On change seulement le point de sortie et la priorité de routage.
Anti-triche et détection VPN
Les gros projets marquent souvent les plages IP connues des datacenters. Le risque : files d’attente, vérifications supplémentaires, parfois refus d’accès. Une IP dédiée et une métrique comportementale stable (serveurs identiques, sessions de jeu normales) réduisent pratiquement toujours la suspicion. Évitez les IP publiques « blacklistées ».
Tunneling et séparation des flux
Split Tunneling permet d’envoyer le flux UDP du jeu dans le VPN, et le stream RTMP/SRT directement vers le CDN (ou inversement). Cela évite un surchiffrement inutile et permet au CPU/GPU codec de rester focalisé sur le stream. Sur routeur, vous pouvez configurer du routage basé sur politiques et « taguer » le trafic jeu par ports/domaines.
Pratique 1 : stratégie de protection DDoS pour streamer
But
Réduire l’exposition aux attaques au minimum et rendre la ligne résistante aux charges L3/L4 classiques, sans dégrader la qualité de jeu et stream.
Plan ADR (Avoid-Detect-Respond)
- Avoid : cacher l’IP réelle (VPN avec IP dédiée), exclure le VoIP P2P sans proxy, ne pas exposer contacts et domaines, séparer les flux jeux et streaming.
- Detect : surveillance du ping/pertes (PingPlotter, SmokePing), alertes bitrate dans OBS, SNMP sur routeur, logs NetFlow.
- Respond : changement manuel de route/serveur VPN, basculement automatique, règles firewall agressives en cas d’anomalies.
Instructions pas à pas
- Inventaire IP : identifiez votre IP externe, vérifiez son historique (listes noires, anciens posts). Si elle est ciblée, changez l’IP WAN chez votre fournisseur.
- IP dédiée via VPN : fuyez les adresses partagées. Critique : attaques subies par voisins sur IP partagée vous affectent aussi.
- Protocole : commencez par WireGuard. Si instable sur un réseau précis, testez IKEv2 ou OpenVPN UDP.
- Routage : Split Tunneling — jeu via VPN, OBS/Discord direct ou inverse selon vulnérabilité. Si attaque sur le stream, faites passer RTMP via VPN ; si sur le jeu, le flux jeu via VPN.
- MTU/MSS : mesure via ping avec DF et ajustement sur client/routeur. Typiques : WG MTU 1420, OpenVPN tun-mtu 1500 avec mssfix 1450 ; à tester.
- Firewall : bloquer les requêtes entrantes vers IP domestique ; limiter UPnP ; fermer ports inutiles ; anti-spoofing à la frontière du routeur.
- Basculement (Failover) : sur routeur Dual-WAN (filaire principal + modem 5G). Fixer le routage jeu sur interface principale, secours sur SIM secondaire avec profil VPN backup.
- Monitoring : statistiques OBS, PingPlotter 24/7, alertes Telegram/Discord pour jitter > 10 ms et pertes > 0,5 %.
Exemple
Shooter 128 ticks, ping cible 20–40 ms, jitter < 5 ms. Schéma : PC — routeur (OpenWrt avec WireGuard) — VPN avec IP dédiée dans datacenter proche — jeu. OBS direct vers CDN pour alléger CPU/latence, Discord via VPN pour masquer l’IP.
Pratique 2 : contourner et gérer les régions de match sans infraction
But
Choisir un pool de serveurs optimal par ping et qualité sans violer les conditions d’utilisation.
Méthodes
- Géographie de sortie : sélectionnez le point VPN dans la région ciblée (ex. Francfort ou Varsovie pour l’Europe centrale, Singapour pour SEA, Chicago pour NA Central).
- Mesure de la route : test avant match — ping prolongé 5–10 min sur domaines de jeu ou plages IP, consignation RTT et jitter.
- Routage basé sur politique : jeu par interface VPN, autre trafic direct. Ainsi vous ne surchargez pas le streaming.
- Consoles : VPN sur routeur avec règles MAC adress pour la console. Si besoin, port forwarding sur IP dédiée pour NAT ouvert.
Instructions pas à pas
- Carte des cibles : listez les régions utilisées par vos jeux. Exemple : shooter A — Amsterdam/Francfort ; fighting B — Londres/New York.
- Emplacements VPN : préparez 2–3 profils par continent (Europe : Francfort, Amsterdam, Varsovie ; USA : New York, Chicago, San José ; Asie : Singapour).
- Benchmark : 3–5 sessions de test de 10 minutes par région. Notez ping moyen, jitter p95, pertes en %, ressenti de fluidité.
- Choix final : selon métriques ; si différence < 5 ms, préférez la région avec plus faible jitter.
- Automatisation : script de changement rapide ou menu simple sur routeur (MikroTik / pfSense / OpenWrt).
Astuce
- Fenêtres nocturnes : certaines régions sont plus stables et ont des adversaires plus soft la nuit. Planifiez vos entraînements en fonction.
- Répartition de charge : si votre FAI est saturé le soir, connectez-vous à un IX proche via VPN — bonus caché pour la stabilité.
Pratique 3 : performance — protocoles, MTU, QoS, Split Tunneling
WireGuard — profil de départ
- Config de base : AllowedIPs — seulement sous-réseaux de jeu ou 0.0.0.0/0 pour tunnel complet ; PersistentKeepalive 15–25s ; MTU 1420 comme point de départ.
- Test MTU : ping -M do -s 1372, 1380, 1400 en augmentant jusqu’à fragmentation. Fixez une valeur 28 octets au-dessus de la charge utile (headers).
- CPU profiles : sur routeurs ARM/SoC surveillez la charge ; si > 70 % en charge, considérez déplacer le client VPN sur PC ou upgrader le routeur.
OpenVPN UDP — réglages fins
- Paramètres : tun-mtu 1500, mssfix 1450 (partir de 1450 et réduire si nécessaire), sndbuf/rcvbuf 512k–1M, fast-io, cipher AES-128-GCM ou CHACHA20-POLY1305 (selon CPU).
- UDP uniquement : évitez TCP pour les jeux sinon vous verrez un effet « escalier » sur le ping en cas de pertes.
QoS et anti-bufferbloat
- SQM (CAKE/FQ_CoDel) : activez sur interface sortante. Limitez à 90–95 % de la bande uplink réelle pour que les files d’attente se gèrent chez vous, pas chez le FAI.
- DSCP : marquez les paquets UDP de jeu en CS6/EF (utile en local) et priorisez-les avant OBS/navigateur. Hors de votre réseau, ces tags sont souvent ignorés.
- Files d’attente : une file pour le stream (AF41), une autre pour le jeu (EF), limite pour les téléchargements de fond.
Split Tunneling — schémas
- Schéma A : jeu dans VPN, OBS direct. Protection jeu, route stable, overhead minimal pour stream.
- Schéma B : OBS dans VPN, jeu direct. Si l’ingest CDN est attaqué, on le met dans un tunnel sécurisé.
- Schéma C : jeu et Discord dans VPN, reste direct. Protection IP pour chat vocal.
Pratique 4 : architecture réseau domestique du streamer
Schéma de référence
Modèle Z3 (Zero-Drop, Zero-Leak, Zero-Lag) :
- Zero-Drop : SQM et MTU adapté évitent pertes liées au bufferbloat et à la fragmentation.
- Zero-Leak : jeu et/ou Discord passent uniquement via interface VPN ; kill-switch routeur empêche fuites si tunnel tombe.
- Zero-Lag : QoS priorise trafics jeu devant OBS et activités en fond.
Matériel
- Routeur : classe OpenWrt (x86-raspberry, x86 mini PC, ARM puissant), MikroTik (hAP ax3/CCR-lite), pfSense/OPNsense sur x86.
- Switch : manageable avec VLAN (segment jeu, PC streamer, IoT séparé).
- Wi‑Fi : point d’accès Wi‑Fi 6/6E ; pour le jeu, la connexion filaire est préférable.
Configuration VLAN et Policy Routing
- VLAN1 : Jeu (PC/console), route via interface VPN, firewall strict.
- VLAN2 : Stream (PC/encodeur), OBS direct, tunnel backup activable à la demande.
- VLAN3 : Home/IoT — accès limité, pas de priorité pour éviter le bruit.
Dual-WAN et secours
- Failover : déclenchement après 3–5 pertes ICMP consécutives ou selon métrique qualité (seuil jitter p95).
- Load-balance : déconseillé pour jeu (variabilité RTT), mais possible pour charge et code, gardez jeu sur un seul WAN.
Consoles et NAT
Pour NAT Open via VPN : besoin d’IP dédiée chez le fournisseur VPN et port forwarding. Sur routeur, créez règle redirection des ports UDP/TCP jeu vers IP console, assurez-vous que firewall VPN laisse passer. Si Open inaccessible, stabilisez Moderate avec connectivité P2P correcte.
Pratique 5 : diffusion sécurisée — RTMP/SRT, codecs, priorités
Protocoles réseau pour le stream
- RTMP : TCP, sensible aux pertes, mais stable face aux variations ; latence moyenne.
- SRT : sur UDP, avec ARQ, compensation flexible des pertes, meilleur pour les liens instables ; permet d’ajuster finement la latence.
Recommandations
- Séparer les chemins : si le jeu passe par VPN, essayez RTMP/SRT direct. Si ingestion attaquée, envoyez-la dans un tunnel distinct.
- Bitrate : gardez 20–30 % de marge sur l’uplink après SQM. Pour un uplink de 20 Mbit/s, bitrate OBS max 14–16 Mbit/s.
- Image clé : 2 secondes pour la plupart des plateformes ; en SRT ajustez selon latence cible.
Codecs et ressources matérielles
NVENC/AMF/QSV déchargent le CPU, important lors du chiffrement VPN. Surveillez température et boost GPU — les baisses soudaines nuisent plus au stream que +2–3 ms de ping.
Pratique 6 : cadres légaux et éthiques
- ToS et région : changer le point de sortie est généralement autorisé. Interdits : cheats, MITM du trafic, modification du client.
- Contenu : protéger l’IP contre le doxxing est un devoir envers vous et votre audience. Cachez données perso et localisation.
- Tournois en équipe : vérifiez les règles : certaines ligues fixent la région des matchs par règlement. Accordez-vous à l’avance.
Erreurs courantes : à éviter
- IP partagée saturée : une IP commune à des centaines de joueurs est un chemin direct vers bans et attaques indirectes.
- TCP sur TCP : jeu par OpenVPN TCP + stream TCP cause effet d’« escalier » et retransmissions, ping s’envole dès perte.
- Région trop éloignée : « jouer avec les Américains depuis l’Europe » donne un ping 120–160 ms, jitter 20+, gameplay dégradé.
- Absence de MTU/MSS : la fragmentation détruit la stabilité. Configurez une bonne fois pour toutes, vous économiserez des nerfs.
- SQM désactivé : sans anti-bufferbloat, l’uplink se remplit et le jeu « téléporte » quand Discord/navigateur s’activent.
- Tout dans un seul tunnel : mixer jeu et stream dans le même VPN sans QoS est souvent pire qu’une séparation intelligente.
- Ignorer la surveillance : sans données, on avance à l’aveugle. Activez les métriques en continu.
Outils et ressources
Mesure et diagnostic
- PingPlotter / WinMTR : tracé et stabilité dans le temps.
- Wireshark : vérification DSCP, ports, confirmation du Split Tunneling.
- iperf3 : bande passante et jitter sur UDP.
- SmokePing : longues séries de pings pour tendance.
- Tests Bufferbloat : évaluation qualité QoS/SQM.
Routeurs et OS
- OpenWrt : WireGuard, SQM CAKE, policy routing, idéal pour réglages fins.
- pfSense/OPNsense : stack puissant, règles aisées, graphiques qualité.
- MikroTik : routage souple, marquages, files, WireGuard.
Choix pratique du VPN
Pour gamer-streamer, clé : IP dédiée (personnelle, non partagée), support WireGuard et alternatives (OpenVPN, IKEv2), géographie des nœuds adaptée aux régions de jeu, absence de logs et démarrage rapide sans lourdeur. Parmi les solutions efficaces répondant à ces critères, vpn.how se distingue : serveur VPN personnel avec IP séparée pour client (non partagée), support WireGuard, OpenVPN, IKEv2, L2TP, SSTP — adaptation protocole selon besoin, serveurs aux points clés (Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger) — idéal pour influencer subtilement le matchmaking et réduire les hops. Pour le public russe, acceptation des paiements locaux (Tinkoff, Ozon), SBP, USDT/BTC ; tarifs flexibles — dès 490 ₽ par jour et 2490 ₽ par mois avec remises longue durée, lancement serveur ~5 min après paiement, politique zéro logs. Cet ensemble couvre les besoins types du streamer : résistance DDoS via IP dédiée et géographie, ping prévisible grâce à WireGuard, paiement confortable et démarrage rapide.
Cas pratiques et résultats
Cas 1 : shooter avec DDoS ciblé
Problème : en stream du soir, après 20–30 minutes, flood UDP, ping sautant de 20 à 150 ms, OBS perdait jusqu’à 20 % frames. Solution : passage à IP dédiée sous WireGuard, Split Tunneling — jeu et Discord en VPN, OBS direct ; MTU 1420, SQM à 92 % uplink. Résultat : ping stable 24–28 ms, jitter p95 3,5 ms, pertes < 0,1 %, attaques touchent sortie VPN mais uplink provider tient ; stream intact — route datacenter plus fiable.
Cas 2 : gestion de pool en jeu de combat
Problème : joueur européen tombait systématiquement sur des lobbies à 60–80 ms et lag abrupts. Solution : profils VPN Francfort, Amsterdam, Varsovie ; benchmark 3 semaines ; choix Francfort pour p95 et absence de pertes en soirée, policy routing limité à l’exécutable jeu. Résultat : ping moyen 32–36 ms, fluidité nettement meilleure, winrate prime time +7 %.
Cas 3 : console et NAT
Problème : PS5 NAT Strict, chats vocaux instables, matchmaking lent. Solution : VPN avec IP dédiée et port forwarding, règles routeur pour ports UDP jeu, PS5 en VLAN Game. Résultat : NAT Moderate/Open, recherche matchs accélérée, plus de déconnexions.
Cas 4 : stabilisation stream en backup mobile
Problème : failover 5G provoquait des interruptions stream. Solution : profil IKEv2 en secours (meilleur handling du changement d’IP), OBS en SRT au-dessus du VPN, bitrate réduit de 20 % en bascule, buffer jitter agressif. Résultat : quand WAN principal tombe, le stream continue, perte frames < 3 % durant la transition.
FAQ : questions complexes et réponses
1) Pourquoi une IP dédiée si j’ai déjà un VPN ?
IP partagée = plusieurs utilisateurs. Souvent listée par anti-triche, attaque contre un voisin vous impacte aussi. IP dédiée diminue les faux positifs et rend la protection plus prévisible.
2) WireGuard est-il toujours meilleur pour le jeu ?
80 % du temps, oui, grâce à sa simplicité et UDP. Mais dans les réseaux avec filtrage UDP ou middlebox atypiques, IKEv2 peut être plus stable. Testez.
3) Puis-je améliorer le NAT sur console via VPN ?
Oui, si le VPN offre une IP dédiée et port forwarding. Sinon, vous aurez un double NAT sans ports entrants.
4) Le chiffrement va-t-il augmenter le ping ?
Sur de bons nœuds, +1–5 ms, parfois VPN réduit même le ping grâce à un meilleur peering. Plus impactent jitter et pertes que la latence pure du chiffrement.
5) Est-il légal de changer la région de match par VPN ?
Généralement oui, si ToS respectées (pas de cheats, pas de modification client). Les tournois peuvent imposer la région par règlement — renseignez-vous.
6) Comment choisir la localisation VPN ?
Basez-vous sur métriques réelles : RTT, jitter p95, pertes en soirée. Hubs communs : Francfort, Amsterdam, Chicago, Singapour.
7) Qu’est-ce qui compte le plus : ping ou jitter ?
Pour la sensation de jeu, le jitter. Un ping stable à 35 ms vaut mieux qu’un ping variant de 20 à 45 ms.
8) Comment bien régler le MTU ?
Testez ping avec DF en augmentant la taille payload jusqu’au premier « Frag needed ». Choisissez MTU légèrement inférieur au seuil, en comptant les en-têtes. Vérifiez sous charge soir.
9) Ai-je besoin d’un tunnel complet pour toutes les applis ?
Pas forcément. Souvent, policy routing est mieux : jeu et Discord via VPN, stream et mises à jour direct, pour éviter conflits.
10) Peut-on combiner deux VPN pour fiabilité ?
Double chiffrement = latence + complexité. Mieux vaut profil/serveur de secours avec failover automatique.
Conclusion : résumé et prochaines étapes
Vous êtes un système temps réel. Pour jouer et streamer stable en 2026, il faut plus que des conseils généraux, un vrai ingénierie. Principes clés : IP dédiée et surface d’attaque minimale, WireGuard ou IKEv2 comme base, MTU/MSS juste et anti-bufferbloat, séparation des flux jeu et stream, QoS prioritaire, monitoring 24/7 et secours. Pour le matchmaking, travaillez la géo des points de sortie et décidez selon métriques, pas sur carte. Vos prochaines étapes : 1) audit de 3 jours ping/jitter/pertes dans heures de pointe ; 2) déploiement VPN avec IP dédiée et tests dans 2–3 localisations ; 3) configuration de SQM et Split Tunneling ; 4) scénario failover à pratiquer ; 5) monitoring permanent à installer. Cet ensemble transforme le streamer/gamer d'otage des circonstances en architecte de son réseau. Autrement dit, c’est vous qui jouez, pas le réseau qui vous joue.