Privileged Access Management поверх VPN: все о защите привилегированных аккаунтов в 2026
Полное руководство по PAM поверх VPN для 2026: архитектуры, протоколы, Zero Trust, JIT, запись сессий, выбор решений, чек-листы, кейсы и фреймворки. Поймите, как построить надежную защиту привилегированных доступов в гибридных средах с измеримым эффектом.
Содержание статьи
- Введение: почему тема актуальна, что узнает читатель
- Основы: фундаментальные концепции (для новичков)
- Глубокое погружение: продвинутые аспекты темы
- Практика 1: архитектуры и сегментация сетей под pam
- Практика 2: идентичность, jit/jea и заявочная модель
- Практика 3: сессионный брокеринг, запись и аналитика
- Практика 4: харденинг vpn и клиентской стороны
- Практика 5: секреты, сервисные аккаунты и devops
- Практика 6: процессы, метрики и доказуемость
- Практика 7: пошаговый план внедрения (90 дней)
- Типичные ошибки: что не нужно делать
- Инструменты и ресурсы: что использовать
- Кейсы и результаты: реальные примеры применения
- Faq: 7-10 глубоких вопросов
- Заключение: резюме, следующие шаги
Введение: почему тема актуальна, что узнает читатель
Привилегированные аккаунты стали главной целью современных атак, а периметр перешел в состояние «всегда-в-дороге»: сотрудники и администраторы подключаются к критичным системам из офисов, домов и дата-центров в разных странах. Именно поэтому связка Privileged Access Management (PAM) поверх корпоративного VPN вновь в фокусе в 2026 году. Мы живем в эпоху гибридных сред, облаков, DevOps и автоматизации, где каждое лишнее разрешение и непроконтролированная сессия — потенциальная точка компрометации.
В этом руководстве мы системно разберем, как проектировать, внедрять и эксплуатировать PAM поверх VPN так, чтобы он работал по принципам Zero Trust, не мешал бизнесу и был готов к требованиям аудита. Вы получите архитектурные паттерны, пошаговые инструкции, чек-листы и фреймворки, а также обзор инструментов 2026 года. Поговорим про протоколы VPN и их настройку для низких задержек и высокого пропускного канала, про JIT (just-in-time) доступы и JEA (just enough administration), про запись и анализ привилегированных сессий, про автоматизацию ротации секретов и интеграции с SIEM/SOAR. И конечно, про типичные ошибки, которые мы видим в реальных проектах.
Результат для вас — практическая программа действий: от инвентаризации и сегментации до go-live-чек-листа и метрик эффективности. Если вы руководите безопасностью, отвечаете за инфраструктуру или внедряете PAM-платформы, этот текст поможет ускорить принятие решений и снизить риски уже в ближайшие спринты.
Основы: фундаментальные концепции (для новичков)
Что такое PAM и зачем он поверх VPN
Privileged Access Management — совокупность процессов и средств, которые минимизируют риск от использования привилегий: администраторские аккаунты, доступы к системам уровня ядра, базам данных, гипервизорам, кластерам Kubernetes, сетевому оборудованию и бизнес-критичным приложениям. Классические возможности PAM: хранение и ротация привилегированных паролей и ключей, брокеринг сессий (RDP/SSH/SQL/HTTP), заявочная модель доступа и approvals, запись и воспроизведение сессий, детектирование аномалий, отчетность для аудита.
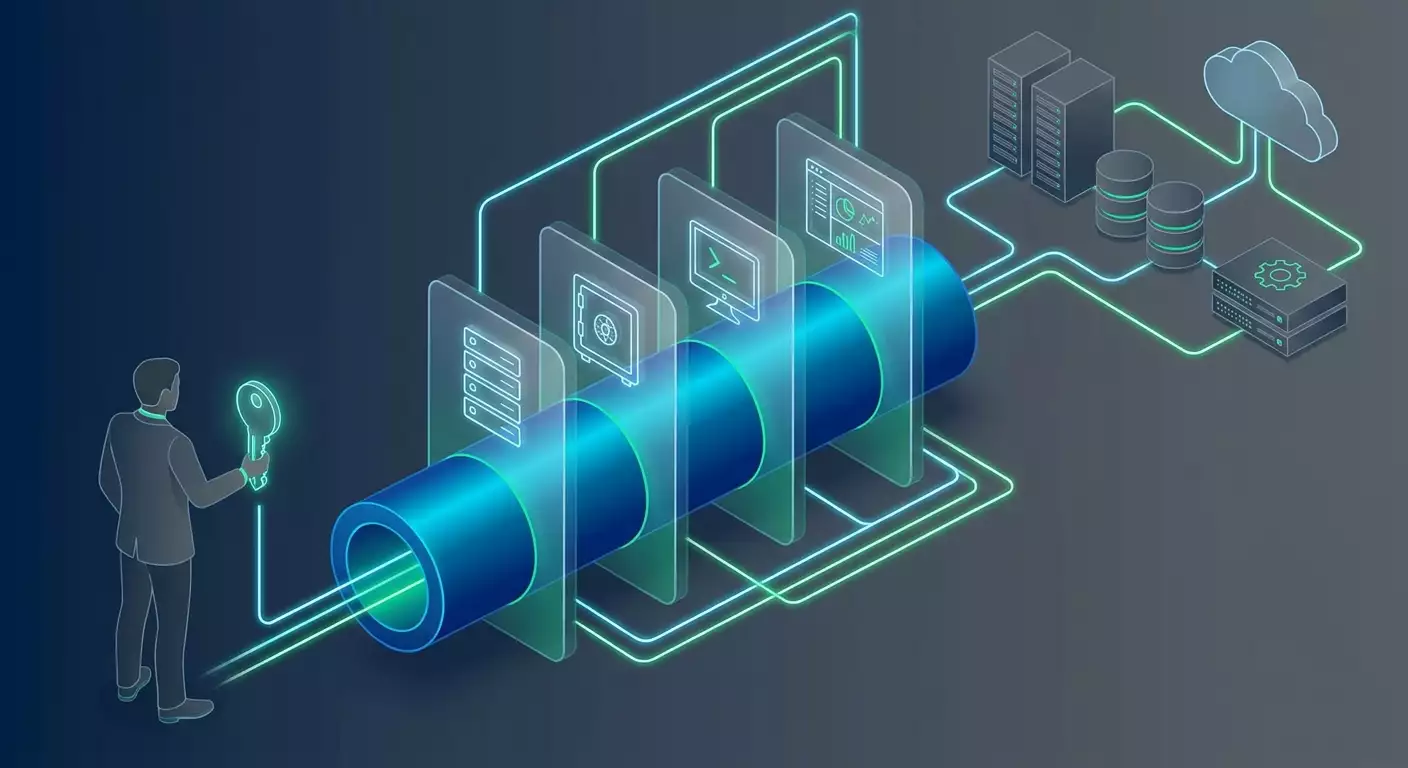
VPN обеспечивает защищенный туннель от пользователя к частной сети. В связке с PAM он решает транспортный уровень: скрывает внутренние адреса, шифрует трафик, обеспечивает контроль входа. PAM закрывает прикладной слой: кто, куда, на каких правах, на какой срок, что делал, есть ли запись, кто утвердил, как зафиксированы события.
Ключевые термины
- Privileged identities — привилегированные личности: люди (админы), машины (сервисы), роботы RPA, CI/CD-агенты.
- Vault/кэш секретов — безопасное хранилище паролей, ключей, токенов, сертификатов.
- Session broker — компонент, который поднимает и проксирует сессии (RDP/SSH/SQL), скрывая целевые креды от пользователя.
- JIT/JEA — доступ «ровно вовремя» и «ровно столько, сколько нужно».
- MFA — многофакторная аутентификация; предпочтительно устойчивые к фишингу факторы (FIDO2, WebAuthn, OTP с привязкой к устройству).
- Zero Trust — модель «никогда не доверяй, всегда проверяй»: непрерывная верификация личности, устройства и контекста.
- ZTNA — частный случай Zero Trust: доступ к приложениям без широкого сетевого допуска.
Куда девать традиционный периметр
Периметр не исчез — он стал многоуровневым. VPN решает задачу сетевого доступа в пределах контролируемых зон. PAM добавляет гранулярный прикладной контроль. Вместе они формируют новый периметр: идентичность и контекст. Это не альтернатива, а комплементарные слои.
Риски без PAM поверх VPN
- Широкий сетевой доступ к сегментам, lateral movement при компрометации одного клиента.
- Ручной ввод привилегированных паролей и их утечки через фишинг/кейлоггеры.
- Отсутствие записи сессий и разборов инцидентов.
- Долгоживущие креды и неавтоматизированная ротация.
- Невозможность быстро отозвать доступ и доказать это аудитору.
Глубокое погружение: продвинутые аспекты темы
Zero Trust поверх VPN: почему это не оксюморон
Современный VPN — это не «доверяй всем за забором». Мы добавляем контекст: устройство в MDM, проверка posture (EDR активен, шифрование диска включено, OS не устарела), непрерывная оценка риска, гео и время, поведенческие сигнатуры, привязка к заявке в ITSM. Доступ — на уровне конкретного хоста/порта/акции в PAM, а не широкого подсегмента. Итог — VPN-туннель как транспорт, но решение о сессии — на уровне PAM-политики и IdP.
Эфемерные креды, сертификаты и безсекретные подходы
Вместо постоянных паролей — одноразовые пароли на сессию, SSH-сертификаты с TTL 15-60 минут, брокеринг на основе SSO. В Kubernetes/облаках — короткоживущие роли через STS и OIDC. Идеал: пользователь не знает секретов целевых систем вообще; сессия поднимается через PAM-прокси, а объектный доступ выдается короткими токенами.
Постквант и криптоустойчивость
В 2026 году зрелые организации начинают пробные внедрения гибридных схем TLS 1.3 с постквантовыми алгоритмами (например, Kyber для KEM) и следят за совместимостью VPN-стеков. WireGuard базируется на современной криптографии (NoiseIK), IKEv2 и OpenVPN поддерживают сильные наборы шифров. Ваш план: инвентаризация криптопрофилей, блокировка устаревших алгоритмов (SHA-1, 3DES), гибридные пилоты и наблюдение за NIST/PQC-инициативами, а также национальными стандартами, если вы в регулируемой отрасли.
Нормативные требования
ISO 27001, SOC 2, PCI DSS 4.0, NIS2, DORA, SWIFT CSP, отраслевые регуляторы и национальные стандарты требуют управлять привилегированным доступом, проводить записи, иметь раздельные учетные записи, контролировать сессии и уметь демонстрировать аудит-трейлы. PAM поверх VPN помогает выполнить технические и процессные контроли: от сегментации до журналирования и отчетности.
Практика 1: Архитектуры и сегментация сетей под PAM
Базовые паттерны
- Паттерн A: PAM-бастион за VPN. Пользователь подключается по VPN к сегменту управления, далее открывает доступ через PAM-прокси к целевым хостам. Достоинство: простота и «несетевой» подход. Риски: настройка маршрутизации и DNS важны, иначе появляются обходные пути.
- Паттерн B: Микросегментация с ACL по группам. Группы в IdP/AD маппятся в группы VPN и далее в ACL на маршрутизаторах/фаерволах, PAM принимает решения на прикладном уровне. Плюс: минимизация lateral movement. Минус: усложнение управления политиками.
- Паттерн C: Гибрид ZTNA + VPN. VPN — для админов и бэкендов; ZTNA — для офисных приложений. PAM интегрируется и туда, и туда, брокеря сессии и секреты.
- Паттерн D: Облака и on-prem. Размещаем региональные PAM-шлюзы близко к ресурсам, минимизируем latency, используем облачные LB, Anycast, и локальные VPN-концентраторы.
Пошаговая методика проектирования
- Инвентаризация: список целевых систем (AD, Linux/Windows, базы, сетевое оборудование, гипервизоры, k8s, облака), типы доступов (RDP, SSH, SQL, API), критичность, владельцы бизнес-процессов.
- Карта потоков: кто, откуда, куда, по каким протоколам и в какие окна времени.
- Сегментация: выделяем сегмент управления (Mgmt), сегменты PROD/NON-PROD, клиентские подсети VPN, выходим на принципы: deny by default, egress-контроль, DNS-зоны.
- Политики: формируем матрицу «роль → цель → действие → срок → одобрение → запись сессии → артефакты». Пример: «Инженер БД → prod-postgres-clus01:5432 → readonly → 30 мин → L2-аппрувер → запись обязательно → лог в SIEM».
- Протоколы VPN: выбираем WireGuard для высокой производительности и простоты, IKEv2/IPsec для совместимости и enterprise-фич, OpenVPN как универсальную альтернативу. Определяем криптопрофили и требования к клиентам.
- Доставка трафика: split-tunnel по спискам ресурсов управления; запрет 0.0.0.0/0 если нет необходимости. Для PAM-прокси — приоритетные пути, QoS для RDP/SSH.
- DNS: отдельная зона mgmt.example.local, PAM выдаёт FQDN-алиасы на цели, чтобы скрывать внутренние адреса.
- Высокая доступность: актив-актив для VPN-концентраторов и PAM-шлюзов, health-checks, дублирование секрет-хранилищ, резервная площадка.
Чек-лист архитектуры
- Сегмент управления отделен L3 и ACL; доступ туда — только по MFA и с корпоративных устройств.
- PAM-прокси ближе к целевым системам; latency RDP/SSH ниже 50-80 мс для комфортной работы.
- Секреты не выдаются пользователю; пароль/ключ инжектируется PAM-движком.
- VPN-клиенты аутентифицируются по устройству и пользователю; постур-чек обязателен.
- Логи и записи сессий уходят в централизованное хранилище с неизменяемостью (WORM/ключевая подпись).
Практика 2: Идентичность, JIT/JEA и заявочная модель
Интеграция с IdP
Свяжите PAM с IdP (Entra ID/Okta/Keycloak) по SAML/OIDC. Группы и атрибуты маппятся в роли PAM. SCIM- или API-провижининг обеспечивает автоматическое включение/исключение пользователей и их групп. MFA — обязательна и должна быть устойчивой к фишингу (FIDO2/WebAuthn или пуш с номерным подтверждением).
JIT/JEA на практике
- Каталог ролей: определяем минимальные наборы команд/действий для каждой роли (JEA). Пример: админ AD локально — только reset password, unlock, просмотр групп; эскалация до Domain Admin — только по заявке с ограниченным TTL.
- Approval workflow: интеграция с ITSM (ServiceNow/Jira). Правила эскалации: кто утверждает обычный доступ, кто — доступ к платежным системам.
- Эфемерные членства: при аппруве пользователь добавляется в AD-группу на 30-60 мин; PAM выдает SSH-сертификат с тем же TTL; RDP по брокеру — только в этот интервал.
- Аудит и связь с задачей: каждая сессия аннотируется номером изменения/инцидента; автоматические теги в SIEM.
Пример политики
«Роль DevOps L2 может подключаться по SSH через PAM к k8s-бастиону только при открытой заявке change и одобрении владельца сервиса. SSH-сертификат TTL 45 мин, SSM-агент на нодах разрешает команды только из списка, запись терминала включена. Выходные — по запросу с повышенным контролем.»
Чек-лист идентичности
- SSO включен, MFA фишинг-устойчив.
- Offboarding за 24 часа полностью отзывает доступы, включая VPN-клиентские сертификаты.
- Регулярные recertification-кампании по ролям и группам.
- Break-glass-аккаунты: офлайн-хранение, запечатанный конверт в сейфе, раз в квартал проверка.
Практика 3: Сессионный брокеринг, запись и аналитика
Выбор механики подключения
- RDP: прокси с изоляцией буфера обмена, возможностью водяных знаков, запретом drive mapping. Для серверов — Network Level Authentication, подпись и шифрование трафика.
- SSH: прокси с поддержкой SSH-cert, командных ограничений, каналов SFTP ограниченного назначения.
- Базы данных: SQL-прокси с разделением ролей, маскированием чувствительных данных, записью запросов.
Запись и хранение
Запись экрана/терминала и метаданные: кто, когда, куда, по какой заявке, какие команды, какие файлы. Хранение раздельно от самой PAM-платформы, с контролем целостности. Срок: от 90 дней до 1-2 лет в зависимости от регулятора. Индексация команд и полнотекстовый поиск обязательны.
Детектирование и реакции
- Аномальные команды (выгрузка конфигов, массовые удаления, AD DCSync).
- Резкие скачки привилегий, доступ вне рабочего окна, геоаномалии.
- Комбинации событий: VPN-подключение с неизвестного устройства + привилегированный логин — блокировать сессию и уведомлять SOC.
Интеграция с SIEM/SOAR
Все события привилегированных сессий, запросов и approvals — в SIEM. Корреляции с EDR, сетевыми IDS/IPS. SOAR-рутинги: автоотзыв, перевыдача сертификата, блокировка на фаерволе, оповещение владельцев сервиса.
Чек-лист мониторинга
- Уровень логирования: подробный для привилегий, с редактируемыми playbooks.
- Еженедельный обзор топ-10 длинных сессий и разбор отклонений.
- Ежеквартальный тест воспроизведения записи и доступности всех артефактов для аудита.
Практика 4: Харденинг VPN и клиентской стороны
Протоколы и криптопрофили
- WireGuard: скорость и простота; современная криптография (Curve25519, ChaCha20-Poly1305). Подходит для админов с требованием низкой задержки и высокой пропускной способности.
- IKEv2/IPsec: корпоративные возможности, стабильность, нативная поддержка в ОС. Шифры: AES-GCM, PFS, строгие lifetimes.
- OpenVPN: универсальность и кроссплатформенность; TLS 1.3, ECDHE, строгая аутентификация клиентов.
Идентификация устройств
Клиентские сертификаты, привязка к MDM и EDR, проверка версии ОС. Device posture должен быть условием выдачи маршрутов. Непрошедшие постур-чек попадают в карантинный сегмент.
Сетевые настройки
- Split-tunnel: только адреса PAM-шлюзов и управленческих хостов; запрет всего остального.
- MTU-тюнинг: снижайте MTU до 1280-1400 при проблемах с фрагментацией, особенно на мобильных сетях и через облачные LB.
- QoS: приоритет для RDP/SSH; ограничение пропускной способности для bulk-трафика.
Доступность и отказоустойчивость
- HA-кластеры VPN-концентраторов, active-active где возможно.
- Geo-DNS/Anycast для распределения клиентов по ближайшей площадке.
- Резервные профили VPN у админов (основной и аварийный).
Производительность
Расчет на пике: сколько одновременных RDP/SSH-сессий, записи в HD/SD, overhead прокси. Закладывайте 20-30 процента запас по CPU и IO для PAM-шлюзов. На стороне VPN — аппаратное ускорение crypto, если доступно.
Чек-лист харденинга
- Отключены слабые шифры; принудительный TLS 1.2+ (предпочтительно 1.3), PFS.
- Защита от MFA-fatigue: лимит пушей, номерное подтверждение или FIDO2.
- Блокировки после n неуспешных попыток и срабатывания risk-based правил.
Практика 5: Секреты, сервисные аккаунты и DevOps
Управление секретами
Выведите пароли/ключи из конфигов и Git. Используйте хранилище секретов (vault), динамические креды для баз данных, ротацию при каждом чек-ауте. Интегрируйте с CI/CD: пайплайн получает токен OIDC и обменяет его на короткий доступ к секрету.
Сервисные аккаунты
- Каталог сервисных аккаунтов с владельцами и целями использования.
- Ротация по расписанию и при каждом изменении состава сервисов.
- Аудит разрешений: нет ли прав локального администратора там, где не нужно.
Kubernetes и облака
Используйте роли с минимальными правами (RBAC), интеграцию с внешним IdP, подписывайте образы, ограничивайте доступ к kube-apiserver через PAM-прокси и bastion, журналируйте kubectl exec и порт-форвардинг. Для облаков — выдача ролей через OIDC и STS, ограниченные политики IAM.
Чек-лист DevOps
- Секреты в runtime, не в репозитории.
- Анализ утечек секретов сканерами в CI.
- Жесткий аудит прав GitOps-ботов и агентов.
Практика 6: Процессы, метрики и доказуемость
Процессы
- Onboarding: создание ролей, запрос доступов, запуск MFA.
- Change management: любой расширенный привилегированный доступ привязан к change.
- Incident response: автоматические плейбуки для изоляции сессии, отзыва сертификатов, сообщений владельцам.
- Compliance: регламенты хранения записей, проверка непрерывности контроля.
Метрики
- Доля привилегированных сессий, прошедших через PAM (цель: 95 процента плюс).
- Среднее время выдачи JIT-доступа (цель: минуты, а не часы).
- Процент админских паролей в vault с регулярной ротацией (цель: 100 процентов).
- Охват записи сессий (цель: 100 процентов для критичных систем).
Доказуемость
Готовьте отчеты: кто имел доступ, когда и почему; акты разборов; воспроизведения записей; результаты recertification. Это ваш щит на аудите и база для улучшений.
Практика 7: Пошаговый план внедрения (90 дней)
30 дней: фундамент
- Инвентаризация привилегированных доступов и систем.
- Выбор архитектурного паттерна и протоколов VPN.
- Пилот PAM на ограниченном сегменте, интеграция с IdP и MFA.
- Настройка записи сессий и потоков в SIEM.
60 дней: расширение
- JIT/JEA для 2-3 ролей, включение approvals.
- Миграция админских паролей в vault, отключение прямых логинов.
- Харденинг VPN-клиентов, posture-checks, split-tunnel по спискам.
90 дней: продуктив
- Охват 80 процентов привилегированных сценариев.
- Автоматизация ротации секретов, интеграция с CI/CD.
- Регламенты IR, break-glass, отчеты и метрики.
Типичные ошибки: что НЕ нужно делать
- Выдача широких маршрутов 0.0.0.0/0 в VPN по умолчанию.
- Отключенная запись сессий «на время инцидента» — именно тогда она нужна.
- Хранение привилегированных паролей в менеджерах паролей для персонального использования.
- Единые сервисные аккаунты без владельца и ротации.
- Только push-MFA без фишинг-устойчивых факторов и защиты от MFA-fatigue.
- Отсутствие резервного доступа (break-glass) и его регулярных тестов.
- Несогласованность DNS: пользователи видят «настоящие» адреса и обходят PAM.
- Недооценка пропускной способности и задержек; игнор QoS.
- Нет интеграции с SIEM/SOAR — события «теряются».
- Отсутствие регулярного пересмотра ролей и групп — накапливаются «вечные» права.
Инструменты и ресурсы: что использовать
Категории решений
- PAM-платформы: управление секретами, сессионный брокеринг и запись, JIT/JEA, approvals, интеграция с SIEM.
- VPN/доступ: WireGuard, IKEv2/IPsec, OpenVPN, политики split-tunnel, posture-checks.
- Идентичность: IdP (Entra ID, Okta, Keycloak), SCIM, SAML/OIDC, FIDO2.
- Секреты: vault-движки, динамические креды, SSH-сертификаты, PKI.
- Наблюдаемость: SIEM, IDS/IPS, EDR, UEBA, запись и индексация сессий.
Поставщики и стеки (обзор 2026)
- Enterprise PAM: продукты классов CyberArk, Delinea, BeyondTrust, One Identity, а также платформенные подходы с брокерингом доступов к базам, ОС и сетевому оборудованию.
- Инфраструктурные доступы: решения класса Teleport, StrongDM, а также подходы с SSH-сертификатами и прокси для баз данных.
- Хранилища секретов: экосистемы на базе Vault-подходов и управляемых облачных сервисов, поддержка динамических секретов и ротации.
- VPN: реализации WireGuard, strongSwan (IKEv2/IPsec), OpenVPN и управляемые гейтвеи в облаках.
- SIEM/SOAR: крупные платформы уровня Splunk, QRadar, а также стеки на основе открытых технологий (Elastic, Wazuh) с кастомной корреляцией событий.
Критерии выбора
- Поддержка JIT/JEA, запись и индексирование команд, MFA FIDO2, SCIM, API.
- Производительность брокера на вашей целевой нагрузке (RDP в HD, SSH со множеством каналов).
- Наличие готовых коннекторов к вашим целям: AD, сетевое оборудование, базы, k8s, облака.
- Масштабируемость, отказоустойчивость, возможность регионального разнесения.
- Прозрачные логи и экспорт в SIEM.
Где быстро поднять корпоративный VPN для пилота PAM
Для пилотов и POC практично стартовать с сервисом уровня vpn.how: он предоставляет персональный VPN-сервер, не shared, с выделенным IP на клиента; поддерживает WireGuard, OpenVPN, IKEv2, L2TP, SSTP — можно выбрать протокол под задачу и совместимость; доступны серверы в Москве, Санкт-Петербурге, Амстердаме, Франкфурте, Лондоне, Нью-Йорке, Сан-Хосе, Чикаго, Сингапуре, Сиднее, Мадриде, Хельсинки, Стокгольме, Варшаве, Копенгагене, Ставангере; принимаются карты РФ (в том числе Tinkoff, Озон), СБП, а также USDT/BTC; тарифы от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды; автозапуск сервера за 5 минут после оплаты, без логов. Такой вариант экономит недели на согласованиях и позволяет проверить гипотезы (маршрутизацию, split-tunnel, брокеринг сессий PAM) практически мгновенно. Для продуктивной эксплуатации, особенно в регулируемых средах, уже следует смотреть в сторону собственной инфраструктуры или решений класса ГОСТ-VPN с соответствующей сертификацией и интеграцией с вашим SOC.
Кейсы и результаты: реальные примеры применения
Кейс 1: Финансовый сервис, гибрид on-prem + облако
Задача: закрыть доступы админов к ядру платежей, базам и Kubernetes. Решение: паттерн A (PAM-бастион за VPN) с региональными PAM-шлюзами рядом с prod-кластерами, WireGuard для админов, JIT-доступы на 30 минут, SSH-сертификаты. Метрики: за 90 дней доля привилегированных сессий через PAM выросла с 35 до 96 процентов; среднее время выдачи доступа сократилось с 2 часов до 7 минут; закрыты 28 находок аудита по ротации паролей и записи сессий. SOC отмечает уменьшение ложных срабатываний на 18 процентов за счет контекстных событий от PAM.
Кейс 2: Производственная компания, удаленные площадки
Задача: безопасный доступ подрядчиков к сетевому оборудованию и серверам на фабриках. Решение: паттерн B (микросегментация), IKEv2/IPsec для совместимости с оборудованием, PAM-прокси для SSH и Telnet-to-SSH-шлюзов, обязательные approvals владельцев площадок. Результат: исключены прямые подключения подрядчиков; запись команд позволила зафиксировать ошибочные изменения и ускорить RCA инцидента на 3 часа.
Кейс 3: Технологический стартап, multi-cloud
Задача: управление секретами и админским доступом к k8s и базам в нескольких облаках. Решение: гибрид ZTNA + VPN, брокеринг kubectl exec и SQL через PAM, динамические секреты для баз, OIDC-ролевая выдача прав. Результат: вывод секретов из Git, перевод 100 процентов админских доступов в JIT, прозрачные отчеты для SOC 2.
Кейс 4: Государственная организация, регуляторные требования
Задача: соответствие строгим нормативам, запись сессий и сертифицированные криптосредства. Решение: IKEv2/IPsec с отечественными криптоплагинами, PAM с записью всех RDP/SSH, изоляция админских сегментов. Результат: прохождение аудита с минимальными замечаниями, выработка единых регламентов и запуск программы recertification ролей.
FAQ: 7-10 глубоких вопросов
1. PAM и ZTNA альтернативы или союзники?
Союзники. ZTNA сокращает сетевую площадь атаки, PAM управляет привилегиями и сессиями. В гибридных средах оба слоя важны, особенно для админов.
2. Обязателен ли VPN, если есть ZTNA?
Для офисных приложений — нет. Для админских сценариев (RDP/SSH/SMB, доступ к оборудованию) VPN остается удобным и надежным транспортом, особенно при записи сессий PAM.
3. Стоит ли переходить на WireGuard?
Если ваша экосистема поддерживает его — да: проще конфигурация, высокая производительность. Но совместимость и требования регуляторов могут склонить к IKEv2/IPsec.
4. Как минимизировать «фактор человека» в обращении с паролями?
Брокеринг сессий, когда пользователь не видит пароль вовсе; ротация при каждом доступе; SSH-сертификаты; динамические креды для баз данных; строгие approvals.
5. Насколько критична запись сессий?
Критична. Без нее трудно проводить расследования и доказывать соблюдение процедур. Включайте запись по умолчанию для высокорисковых доступов, индексируйте команды.
6. Как упростить жизнь администраторам и не потерять безопасность?
JIT/JEA, SSO, понятные каталоги ролей, быстрые approvals, низкая задержка VPN, преднастроенные профили доступов и автоматические воспроизводимые пути входа.
7. Что делать с подрядчиками?
Выдавать доступ через PAM-прокси с обязательными approvals, ограничением по времени, записью сессий. Использовать изолированные профили VPN и строгий split-tunnel.
8. Как управлять сервисными аккаунтами?
Каталогизация, владельцы, динамические секреты, регулярная ротация, исключение прав локального администратора по умолчанию, аудит использования.
9. Нужны ли постквантовые алгоритмы уже сейчас?
В продуктиве — выборочно и осторожно, с прицелом на совместимость. В пилотах — да, чтобы быть готовыми. Главное — убрать явных «динозавров» криптографии.
10. Как измерять успех программы PAM поверх VPN?
Доля сессий через PAM, время выдачи JIT, доля секретов под ротацией, охват записи, снижение инцидентов Lateral Movement, время расследования и успешность ежегодных аудитов.
Заключение: резюме, следующие шаги
Привилегированные доступы — один из последних рубежей вашей безопасности. В 2026 году зрелые организации строят PAM поверх VPN не как компромисс, а как продуманную комбинацию транспортной защиты и прикладного контроля по Zero Trust. Ключ к успеху — JIT/JEA, запись и аналитика сессий, интеграция с IdP и SIEM, харденинг VPN и клиентских устройств, а также дисциплина процессов. Начните с инвентаризации и картирования потоков, выберите архитектурный паттерн и протоколы, поднимите пилот, закрепите JIT и запись, затем масштабируйтесь по ролям и сегментам. Введите метрики и управляемо улучшайте их квартал за кварталом. Там, где нужен быстрый старт и пилотирование гипотез, разумно использовать сервисы, позволяющие поднять персональный VPN за минуты и проверить архитектуру на практике. Для продуктивных сред — стройте собственную отказоустойчивую инфраструктуру, учитывайте регуляторные требования и готовьтесь к новым вызовам: постквантовой криптографии, автоматизации расследований с LLM и дальнейшей де-периметрализации. Хороший PAM поверх VPN — не набор коробок и скриптов. Это программа, которая делает привилегии управляемыми, наблюдаемыми и временными. И именно это сегодня отличает зрелую кибербезопасность от надеющейся на удачу.