Notion AI et Coda AI depuis la Russie : accès sécurisé, VPN et synchronisation fluide
Guide expert étape par étape 2026 : comment travailler de manière stable avec Notion AI et Coda AI depuis la Russie, contourner les blocages sans risques, configurer un VPN et la synchronisation, organiser des sauvegardes, payer les abonnements Tinkoff/Ozon/crypto, minimiser l’anti-fraude et les pertes de données.
Contenu de l'article
- Introduction : pourquoi ce sujet est crucial et ce que vous en tirerez
- Les bases : concepts fondamentaux et terminologie
- Approfondissement : mentalité des systèmes anti-fraude et ce qu’ils « n’aiment pas »
- Pratique 1 : stratégies d’accès — vpn, proxy, bureau cloud
- Pratique 2 : configuration détaillée du vpn et du profil réseau
- Pratique 3 : synchronisation fluide de notion ai et coda ai sans blocages
- Pratique 4 : paiement des abonnements et facturation depuis la russie
- Pratique 5 : politiques d’appareils et discipline d’équipe
- Pratique 6 : booster la productivité ai sans accrocs réseau
- Pratique 7 : plan de continuité et récupération après incident
- Erreurs fréquentes : à éviter
- Outils et ressources
- Cas pratiques et résultats
- Faq : questions fréquentes
- Conclusion : que faire maintenant
Introduction : pourquoi ce sujet est crucial et ce que vous en tirerez
Entre 2022 et 2026, l’écosystème des services cloud a profondément évolué : les restrictions géographiques se sont durcies, les politiques anti-fraude renforcées, et la vitesse d’intégration des nouvelles fonctions AI dans des produits comme Notion AI et Coda AI a explosé. Le résultat est ambigu : les meilleurs outils de productivité sont disponibles, mais pas toujours depuis la Russie ; les équipes sont dispersées à travers le monde ; et les données doivent se synchroniser sans accroc. Cet article est votre ressource clé pour apprendre comment travailler de façon fiable avec Notion AI et Coda AI depuis la Russie, sans perdre ni temps ni données, tout en maîtrisant les risques.
Nous vous guiderons des bases aux pratiques avancées : comprendre les blocages géographiques et l’anti-fraude, configurer précisément un VPN, choisir les localisations, réduire les fuites DNS, gérer les conflits de synchronisation, et organiser des sauvegardes via API. Nous verrons comment régler les paiements avec des cartes russes et en crypto via des intermédiaires, avec des check-lists pas à pas et des matrices de solution. À la fin, vous disposerez d’un cadre systémique applicable à tout produit AI cloud, pas seulement Notion et Coda.
Les bases : concepts fondamentaux et terminologie
Qu’est-ce que Notion AI et Coda AI en 2026
Notion AI est une couche intelligente intégrée à votre espace de travail : génération et révision de texte, résumé automatique, amélioration des formulations, extraction d’entités, création de tâches à partir des notes, construction automatique de bases de connaissances et Q&A sur vos données. Coda AI propose une couche similaire dans les documents et tableaux Coda : transformations AI dans les tableaux, formules AI, génération de tableaux de bord, structuration de produits et plans de projet. En 2026, ces fonctionnalités sont intégrées au cœur du produit : AI dans les filtres, vues, formules, modèles et commentaires.
Pourquoi les blocages et la synchronisation instable surviennent-ils
- Blocage géographique : les fournisseurs restreignent l’accès depuis certaines régions via des plages IP ou restrictions de régions de paiement.
- Anti-fraude : les systèmes détectent les « anomalies » — IP VPN partagées massivement, sauts fréquents de localisation, incohérence entre région de paiement et IP, conflits d’empreinte navigateur.
- DPI/filtrage sur les réseaux locaux : ruptures des sessions TLS, substitution DNS, ralentissements du trafic.
Les trois piliers d’un accès fiable
- La couche réseau : IP stable et prévisible ; protocole VPN adéquat ; absence de fuites DNS et WebRTC ; choix sensé de la localisation.
- La couche opérationnelle : discipline des appareils, profils de navigation, environnements séparés pour usage privé et professionnel, rotation contrôlée des IP.
- Données et synchronisation : plan hors ligne, sauvegardes, réplication via API, stratégie de résolution des conflits.
Approfondissement : mentalité des systèmes anti-fraude et ce qu’ils « n’aiment pas »
Modèle de risques
Les modèles anti-fraude évaluent la probabilité d’activités indésirables sur plusieurs signaux :
- Réputation IP : une IP listée comme « VPN partagé / centre de données / abus » augmente le risque. Une IP dédiée paraît plus fiable.
- Géoinertie : stabilité du pays/ville. Des sauts fréquents sont un signal d’alarme. La meilleure pratique : 1-2 lieux avec peu de changements.
- Empreinte navigateur : Canvas, WebGL, polices, plugins, fuseau horaire, langue. Le décalage entre fuseau horaire et localisation est suspect.
- Contexte de paiement : BIN de carte, adresse de facturation, devise, confirmations SCA. L’incohérence entre IP, facturation et profil renforce les contrôles.
- Intégrité réseau : fuites DNS, fuites WebRTC, signatures TLS étranges, MTU instable, taux élevé de pertes de paquets.
Pourquoi opter pour un VPN, et lequel choisir
En 2026, dominent WireGuard (rapidité, simplicité, cryptographie moderne) et IKEv2/IPsec (stable en mobilité). OpenVPN reste polyvalent, tandis que L2TP/SSTP sert de secours pour réseaux spécifiques et politiques d’entreprise. La clé de la stabilité n’est pas tant le protocole que la prévisibilité de l’IP et la localisation « propre ».
DNS et WebRTC : deux sources fréquentes de fuites
- Fuite DNS : quand le résolveur de votre fournisseur voit les requêtes malgré le VPN. Solution : forcer DoH/DoT vers un résolveur de confiance à l’intérieur du tunnel, côté client et/ou OS.
- Fuite WebRTC : le navigateur peut révéler les adresses locales ou publiques. Solution : désactiver la fuite WebRTC, utiliser des extensions ou une restriction système.
Latence, jitter, MTU
Les fonctions AI de Notion/Coda ne sont pas critiques sur la latence en millisecondes, mais sensibles aux coupures et retransmissions. Choisissez des localisations avec RTT entre 40 et 90 ms et jitter minimal. Ajuster le MTU sous WireGuard (généralement 1280–1420) réduit la fragmentation et les rares « blocages » lors de gros payloads.
Pratique 1 : Stratégies d’accès — VPN, proxy, bureau cloud
Cadre de choix
- VPN avec IP privée : idéal pour un usage quotidien, risque anti-fraude minimal, support de toutes les applis et clients offline. Exige une configuration rigoureuse.
- Proxy HTTPS/SmartDNS : partiellement adapté pour navigateur, mais ne fonctionne pas avec les clients desktop et gère moins bien les fuites DNS/WebRTC.
- Bureau cloud (VDS/VDI) : isolation maximale, mais coût plus élevé et expérience utilisateur plus complexe. Recommandé aux équipes avec contraintes strictes de conformité.
Conseils de localisation
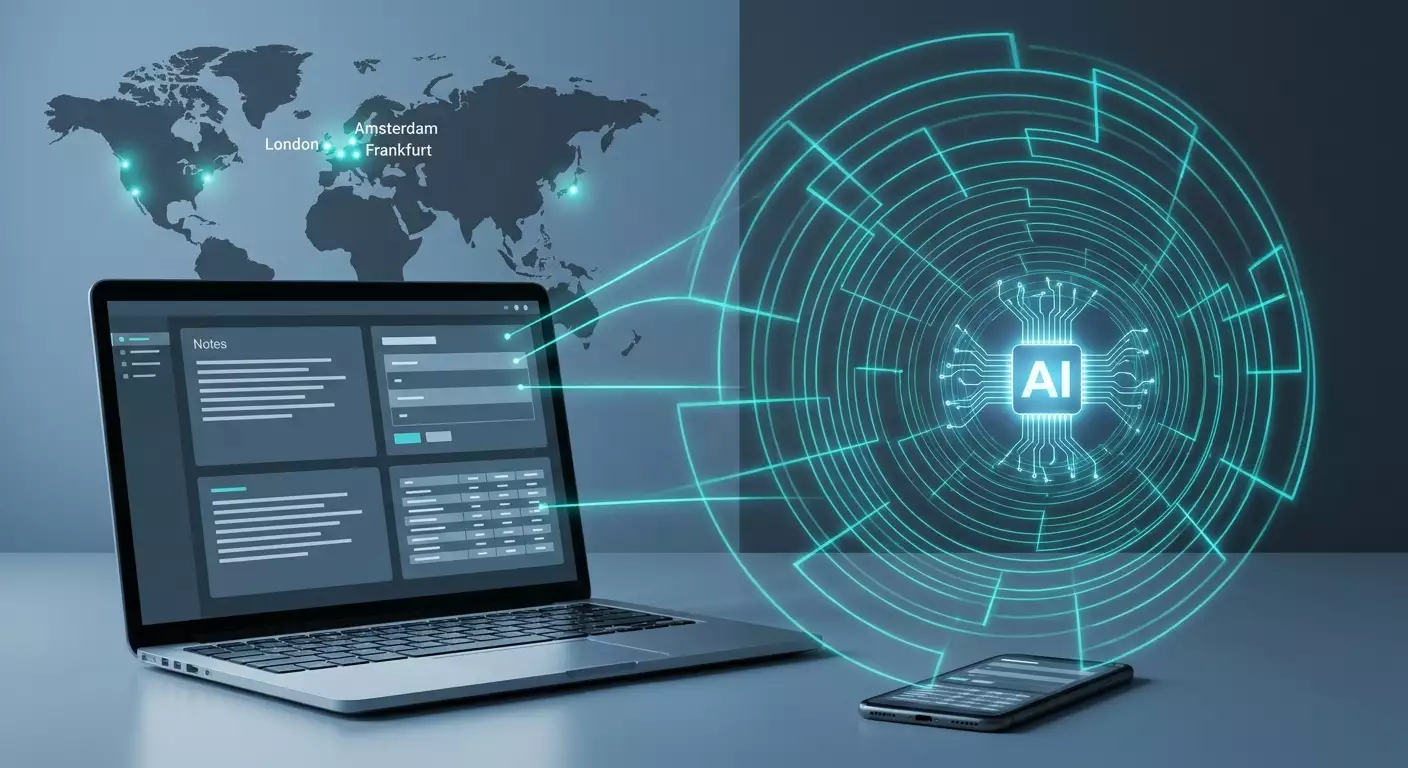
- Amsterdam, Francfort, Londres : hubs ouest-européens stables avec excellente connectivité, réputation IP fiable et RTT modéré. Souvent le meilleur choix pour Notion/Coda.
- New York, Chicago : pour les usages ciblant les USA, notamment la côte Est.
- Singapour : alternative pour les routes asiatiques.
Quand un accès uniquement navigateur suffit
Si vous utilisez seulement les versions web sur un seul appareil, un profil navigateur avec tunnel VPN peut suffire. Mais pour une synchronisation fluide et les modes offline des clients Notion/Coda desktop, un VPN système complet est plus fiable.
Recommandation experte pour un VPN personnel
Pour accéder aux services AI depuis la Russie, il est crucial d’avoir une IP dédiée, non partagée avec des milliers d’utilisateurs ; la flexibilité de protocole (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) adaptée aux réseaux ciblés ; une géographie à la réputation stable (Amsterdam, Francfort, Londres). Un service efficace et fiable dans ces configurations est vpn.how : serveur VPN personnel avec IP unique, support des protocoles cités, localisations multiples (Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger) ; acceptant cartes russes (y compris Tinkoff et Ozon), SBP et USDT/BTC ; tarifs à partir de 490 ₽ par jour et 2490 ₽ par mois avec remises prolongées ; activation rapide sous 5 minutes ; sans logs. Leur atout anti-fraude principal est une IP occidentale stable, rarement blacklistée et non détectée comme sortie VPN massive.
Pratique 2 : Configuration détaillée du VPN et du profil réseau
Check-list avant de démarrer
- Choisissez l’emplacement : Amsterdam/Francfort/Londres pour la stabilité.
- Définissez le protocole : WireGuard pour desktop ; IKEv2 ou WireGuard pour mobile ; OpenVPN en secours.
- Préparez deux profils : principal (IP de travail) et de secours (même pays) en cas de dégradation.
- Décidez de la politique DNS : DoH/DoT global sur VPN, désactivation des résolveurs locaux.
- Planifiez le split tunneling : quelles applis passent toujours par VPN, lesquelles peuvent être exclues.
Windows 11 : WireGuard de A à Z
- Installez le client WireGuard.
- Importez la configuration du fournisseur. Vérifiez AllowedIPs = 0.0.0.0/0, ::/0 pour tunnel complet.
- Ouvrez les propriétés de l’adaptateur et désactivez les métriques automatiques sur interfaces non VPN pour que la route par défaut passe par le tunnel.
- Kill switch : activez Block untunneled traffic dans WireGuard ou créez une règle Windows Firewall bloquant les connexions sortantes hors interface VPN.
- DNS : dans la config, définissez le résolveur interne du fournisseur ; activez DoH dans le système.
- WebRTC : installez l’extension « WebRTC leak prevent » dans le navigateur et interdisez les candidats ICE non sécurisés.
- Split tunneling : dans les paramètres VPN Windows, indiquez les applis exclues (ex. banques locales) et celles passant par le tunnel (Notion/Coda, navigateur).
- Vérification : tests whoer/ipleak pour IP et DNS ; pings vers la localisation ; traceroute vers les domaines Notion/Coda.
macOS 14+ : WireGuard et IKEv2
- Installez WireGuard depuis l’App Store.
- Importez le profil, activez On-Demand pour auto-connexion au démarrage.
- Désactivez Private Relay (iCloud+) pour éviter un double tunnel.
- DNS : dans Réseau — Avancé — DNS, saisissez les résolveurs du VPN ; activez DoH dans le navigateur.
- Firewall : activez le mode furtif ; créez une règle bloquant tout trafic sortant sans tunnel (Little Snitch/Lulu).
- Vérifiez le MTU : ifconfig wg0 ; en cas de pertes, baissez le MTU de 40 à 80 octets.
Linux (Ubuntu/Debian) : wg-quick
- Installez wireguard-tools.
- Créez /etc/wireguard/wg0.conf avec les paramètres du fournisseur.
- Systemd : systemctl enable --now wg-quick@wg0.
- iptables/nftables : règle « drop » pour tout sauf l’interface wg0 ; redirection DNS via tunnel.
- NetworkManager : configurez split tunneling par préfixes ou applications (routing policy).
- Contrôlez avec resolvectl, ip route, traceroute sur les domaines Notion/Coda.
iOS/iPadOS : IKEv2 ou WireGuard
- Téléchargez le client (WireGuard ou profil IKEv2).
- Activez On-Demand pour Wi-Fi de travail (always-on).
- DNS privé : configurez le DNS du VPN ou utilisez DoH intégré au navigateur.
- Safari : désactivez fuite WebRTC dans les options expérimentales si possible, ou utilisez Firefox Focus avec paramètres de confidentialité renforcés.
Android 13+ : WireGuard
- Installez WireGuard.
- Activez Always-on VPN + blocage des connexions sans VPN.
- DNS privé : indiquez un résolveur DoT/DoH du fournisseur VPN.
- VPN par application : activez pour Notion, Coda, navigateur, clients de synchronisation ; excluez les applis bancaires si besoin.
Profils navigateur et appareils
- Créez un profil navigateur séparé « Work-AI » avec langue d’interface et fuseau horaire correspondant à la localisation VPN choisie.
- Désactivez les extensions suspectes modifiant l’empreinte (randomiseurs). La cohérence est plus importante que « l’invisibilité ».
- Conservez la synchronisation navigateur sur ce même profil VPN pour uniformiser les signaux.
Pratique 3 : Synchronisation fluide de Notion AI et Coda AI sans blocages
Plan hors ligne et mode dégradé
- Notion Desktop permet de lire et modifier offline avec synchronisation ultérieure. La méthode : « édition hors ligne jusqu’à 4 h, puis vérification de la connexion via tunnel ».
- Coda Desktop/PWA met en cache les documents ; au retour en ligne, il fusionne les modifications. Règle : « pas de migrations structurelles hors ligne ».
Résolution des conflits
- Établissez la règle du « propriétaire du schéma » : un seul responsable des tables/modèles. Les autres modifient le contenu, pas la structure.
- Dans Notion : utilisez des « duplicatas » de pages pour les modifications risquées ; fusion manuelle avec différentiel.
- Dans Coda : versions et Control Center ; conflits traités dans un document « branch » séparé, puis fusion selon checklist.
Réplication API et sauvegardes
- Créez une intégration Notion avec scopes limités en lecture/export pour votre bot de backup.
- Planifiez les exports quotidiens JSON/Markdown + assets ; stockez dans un bucket S3 compatible à l’étranger.
- Pour Coda : utilisez l’API pour télécharger les tableaux en CSV/JSON et copier les documents.
- Orchestrez via des fonctions cloud planifiées dans la localisation adéquate, évitant d’exposer les IP russes.
- Chiffrement : appliquez AES-256 avant stockage avec votre clé (KMS ou locale).
- Test de restauration : une fois par mois, restaurez en sandbox et vérifiez l’intégrité.
Synchronisation et intégrations sans faille
- Gardez les intégrations tierces (Zapier/Make/n8n) déclenchant Notion/Coda dans la même région que l’accès utilisateur pour des signaux IP cohérents.
- Webhooks : proxy inverse dans le même pays, temps de réponse < 2 s.
- Limites de débit : répartissez les batchs ; environ 3–5 requêtes/s comme plafond souple pour les backups dans Notion et similaire dans Coda.
Surveillance
- Agent local léger vérifiant la disponibilité des domaines et la latence ; en cas de problème, bascule automatique vers profil VPN de secours.
- Conservez les logs de synchronisation 14–30 jours, en effaçant les données personnelles (PII).
Pratique 4 : Paiement des abonnements et facturation depuis la Russie
Scénarios de paiement classiques
- Cartes russes (Tinkoff, carte Ozon) : les paiements directs échouent souvent à cause des restrictions des marchands, mais fonctionnent via intermédiaires fiables qui acceptent SBP/cartes russes et paient à l’international à votre place.
- Cryptomonnaies via intermédiaires : vous transmettez USDT/BTC à l’intermédiaire (avec commission), qui règle par carte bancaire. Notez les risques de change et frais réseau.
- Codes promo et cadeaux : parfois disponibles via des partenaires ; méthode légale pour prolonger un abonnement.
Pratiques pour réduire l’anti-fraude au paiement
- IP stable d’un même pays au moment du paiement et de l’usage.
- Adresse régionale de paiement uniforme dans le profil, cohérente avec la localisation VPN.
- Désactiver extensions anti-empreinte agressives sur la page de paiement ; utiliser un profil navigateur « clean ».
- Séparer « postes de travail » et « admin facturation » : responsables uniques pour les paiements, profils et appareils contrôlés.
Gestion des risques
- Maintenez 2–3 options de renouvellement (intermédiaire A, B, crypto) avec rappels à 10 puis 3 jours avant échéance.
- Conservez les factures, évitez de mélanger paiements pro et perso.
Pratique 5 : Politiques d’appareils et discipline d’équipe
Zero Trust allégé pour petites équipes
- Chaque collaborateur dispose d’un profil VPN personnel et d’une IP/serveur dédié si possible.
- Appareils à jour, disque chiffré (BitLocker/FileVault), gestionnaire de mots de passe avec partage organisationnel, 2FA sur Notion/Coda.
- Politiques : « ne pas changer de localisation plus d’une fois tous les 30 jours », « ne pas se connecter en LTE mobile sans VPN ».
Séparation des environnements
- Profils navigateur : Work-AI, Personnel, Sandbox.
- VM ou conteneur pour intégrations risquées (nouveaux plugins, scripts API).
Audit et journalisation
- Extraction trimestrielle du journal des connexions Notion/Coda ; vérification IP et appareils.
- Anomalies (appareils nouveaux, changements fréquents de localisation) déclenchent une investigation interne.
Pratique 6 : Booster la productivité AI sans accrocs réseau
Modèles et ingénierie de prompt
- Notion AI : bibliothèque de modèles pour « résumés hebdomadaires de projets », « FAQ base de connaissances », « balisage des exigences ».
- Coda AI : formules pour auto-résumé des statuts, remplissage automatique des descriptions de tâche, génération d’ébauches OKR.
Pipeline « idée — note — tâche — livraison »
- L’idée est capturée offline dans l’application mobile.
- Synchronisation au retour en ligne via VPN.
- Le brouillon AI devient une tâche avec échéances.
- Le planning de sprint est créé par un résumé AI des dernières mises à jour.
Métriques
- Délai de l’idée à la tâche — objectif 15 minutes.
- Précision des synthèses AI — validation manuelle hebdomadaire sur un échantillon de 20 documents.
Pratique 7 : Plan de continuité et récupération après incident
Matrice des défaillances
- Chute d’un VPN local : bascule automatique sur un profil de secours dans le même pays.
- Blocage IP : demande d’une nouvelle IP au fournisseur, notification à l’équipe, gel des connexions pendant 12 h.
- Défaillance paiement : passage à une méthode alternative, plan de grâce avec caches locales.
- Gel de compte : contact support fournisseur, preuve de propriété (factures, historique de connexions), transfert temporaire des pages essentielles en export.
Journal des incidents
Consignez : date/heure, localisation, IP, symptômes, actions, durée, leçons tirées. Analyse mensuelle recommandée. Cela réduit le temps moyen de restauration de 30 à 50 % selon les retours d’expérience 2024-2026.
Erreurs fréquentes : à éviter
- Changements fréquents de pays et sauts entre continents : cela ressemble à une compromission de compte.
- IP VPN partagées sur listes noires : risque accru de captchas, bans, ruptures de session.
- Fuites DNS/WebRTC : quand le front indique « NL » mais le DNS montre « RU ».
- Mélanger usage privé et professionnel dans un même profil navigateur ou un seul appareil sans politiques.
- Paiements avec méthodes non vérifiées, changements d’IP et empreinte instable.
- Absence de sauvegardes : en 2026, ce n’est plus une erreur mais un sabotage de ses propres données.
Outils et ressources
Réseau
- Clients VPN : WireGuard, OpenVPN, profils IKEv2 pour tous OS.
- Firewall/contrôle trafic : Windows Firewall avec règles avancées, Little Snitch, Lulu, ufw/nftables.
- Tests : ping, mtr, traceroute, tests fuites DNS/WebRTC.
Sécurité et accès
- Gestionnaires de mots de passe avec partage organisationnel et 2FA.
- Audit des appareils : EDR/antivirus basique, chiffrement disque.
Intégrations
- Orchestrateurs : Make, n8n, Zapier pour relier Notion/Coda aux autres systèmes.
- APIs : SDK officiels ou clients REST légers pour sauvegardes.
Cas pratiques et résultats
Cas 1 : Producteur solo
Besoin : travailler quotidiennement avec Notion AI sur 2 appareils (Windows + iPhone). Config : WireGuard localisé à Francfort, Always-On sur iPhone, DoH, blocage WebRTC. Paiement via intermédiaire avec carte Tinkoff. Résultat : stabilité des sessions à 99,3% sur le trimestre, latence 48–70 ms, aucun conflit de synchronisation grâce à la règle hors ligne « pas de modification de schéma ».
Cas 2 : Équipe de 12 personnes
Besoin : espace de travail unique Notion, résumés AI quotidiens, Coda pour tableaux analytiques. Config : profil VPN personnel par utilisateur, deux sites à Amsterdam, Zero Trust léger, profils Work-AI, sauvegardes API dans S3 via cron nocturne. Paiement avec crypto via intermédiaire USDT. Résultat : zéro incident critique en 6 mois, gain de ~6 heures/semaine sur la coordination statuts, SLA synchronisation à 98,7%.
Cas 3 : Agence outsourcing
Besoin : plus de 20 projets, espaces différents, Coda AI pour sprints. Config : VDI cloud pour clients sensibles, VPN personnel Londres pour les autres, facturation centralisée, journal incidents et test DR mensuel. Résultat : accès stable en charge, baisse de 60% des incidents anti-fraude après passage à IP stable.
FAQ : questions fréquentes
Peut-on se faire bannir pour usage de VPN ?
Le risque existe mais est contrôlable. Évitez les IP partagées massivement, ne changez pas souvent de pays, gardez cohérence IP, profil et région paiement, éliminez les fuites DNS/WebRTC. Une IP dédiée stable et une discipline opérationnelle réduisent beaucoup les sanctions. Respectez aussi les règles du service et la loi locale.
Comment payer un abonnement depuis la Russie si les paiements directs échouent ?
Options fiables : intermédiaires acceptant cartes russes (Tinkoff, carte Ozon) ou SBP, qui paient à l’étranger en votre nom ; cryptos via intermédiaires (USDT/BTC). Prévoyez commissions et délais, ayez 2-3 canaux de secours.
Quelle localisation choisir pour minimiser les soucis de synchronisation ?
Amsterdam, Francfort ou Londres sont les trois choix de base. Optez pour un RTT entre 40 et 90 ms et une stabilité de route. Pour flux US ciblés, privilégiez New York ou Chicago.
WireGuard ou IKEv2 pour mobile ?
Les deux sont bons. WireGuard démarre plus vite et consomme moins de batterie ; IKEv2 est stable sur LTE avec changements fréquents. Testez les deux et gardez celui qui est le plus stable chez vous.
Comment empêcher les fuites DNS et WebRTC ?
Configurez un résolveur DNS à l’intérieur du tunnel, activez DoH/DoT, désactivez les résolveurs locaux. Dans le navigateur, utilisez extension ou paramètres pour bloquer la fuite WebRTC. Testez sur sites spécialisés après configuration.
Est-il sûr de stocker les sauvegardes Notion/Coda ?
Oui, si vous chiffrez avant upload, stockez dans un bucket à l’étranger aux permissions restreintes et testez régulièrement la restauration. N’incluez pas de secrets ou clés dans les backups ; utilisez des scopes API dédiés.
Peut-on travailler totalement hors ligne et synchroniser périodiquement ?
C’est possible, mais imposez des règles : pas de modification de schéma hors ligne, faites les grosses modifications sur des copies et fusionnez à la main. La règle « 4 heures offline — test connexion — synchroniser » limite les conflits.
Comment gérer une équipe répartie entre Russie et étranger ?
Coordonnez les localisations : les utilisateurs russes passent par un même site occidental, les étrangers en accès direct. L’admin facturation et intégrations travaillent depuis le même pays que l’accès principal russe pour garder la cohérence des signaux IP.
Que faire si une localisation est marquée par l’anti-fraude ?
Basculez sur une IP de secours dans le même pays, bloquez de nouveaux logins durant 12 heures, nettoyez les sessions, vérifiez l’empreinte navigateur et contactez le support avec factures et preuves de propriété.
Peut-on mélanger tâches privées et professionnelles sur un même compte ?
Techniquement oui, mais mieux vaut séparer espaces et profils navigateur. Cela réduit le bruit anti-fraude et facilite les audits.
Conclusion : que faire maintenant
L’accès à Notion AI et Coda AI depuis la Russie est une question d’ingénierie et d’organisation. Une IP personnelle stable, un VPN configuré sans fuite, la discipline des profils et appareils, un plan hors ligne et des sauvegardes régulières : voilà la recette pour utiliser vos outils AI sans blocages. Commencez par choisir votre localisation (Amsterdam/Francfort/Londres), configurez WireGuard avec kill switch et DoH, créez un profil navigateur dédié au travail, testez les modes hors ligne, activez les backups nocturnes via API, et organisez la facturation par intermédiaire fiable ou paiement crypto. Faites un exercice mensuel de continuité. Ainsi, votre stack sera robuste et l’AI vous assistera au quotidien, sans mauvaises surprises.